はじめに
生成AIの利用を禁止しているから、社員が個人情報を入れて情報漏洩につながることはない、と考えていないでしょうか。学習に使われない設定にしてあれば大丈夫、と社内で説明している方もいるはずです。
10月23日、パナソニックグループは、人事情報システムの導入プロジェクトのメンバーが、利用を禁止している外部の生成AIサービスに、従業員や元従業員とその家族の個人情報を含むデータをアップロードしたと公表しました。対象の人数を足すと、約33万4千人分になります。
本記事では、公式のお知らせから事案の経緯を整理し、禁止と学習オフの設定で止まらなかった点を読み解きます。そのうえで、会社が禁止とあわせて決める3つの線引きを解説します。スマートエイトは法人向けの生成AI研修で、社内でAIに入れてよい情報の線引きを扱っています。
結論を先に書きます。どの会社でも、利用の禁止や学習オフの設定だけで、個人情報が社外のAIに届くのを止めきれるとは限りません。会社は禁止とあわせて、「使ってよいAI」「そのAIにも入れない個人情報」「入れてしまった時の報告」の3つに線を引きます。
使ってよいAIを用意しても、名簿をそのまま入れてよいことにはならず、禁止のサービスに入ってしまうこともあります。3つの線は、組み合わせて初めて効きます。
本記事は、2026年10月28日時点のパナソニックのお知らせと、個人情報保護委員会の公表情報をもとにしています。特定のAIサービスに限らず、会社で使う生成AI全般に当てはまる形で書きます。
パナソニックの事例で何が起きたか|お知らせにある経緯と、約33万4千人の内訳
パナソニックの事案は、外からの不正な操作ではなく、社内のルールに反してデータがアップロードされたものです。会社は、本人への通知の代わりとしてお知らせを出し、対象者と経緯、対応を示しました。
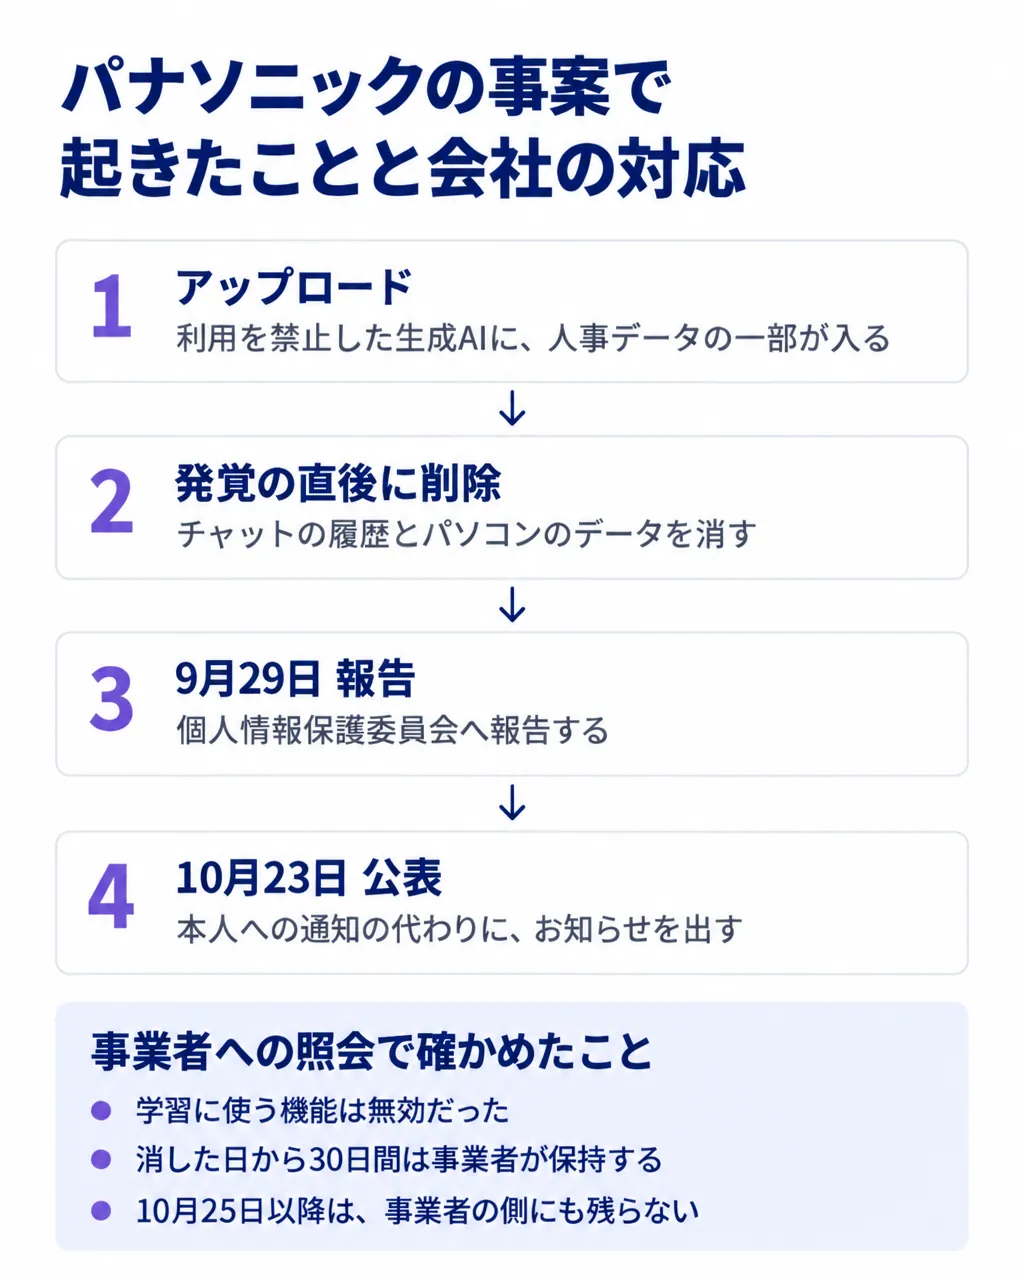
何が、どこに入ったのか
お知らせを出したのは、グループ会社のパナソニック オペレーショナルエクセレンスです。子会社のパナソニック デジタルと進めている人事情報システムの導入プロジェクトで、メンバーがデータをアップロードしました。
入ったのは、2026年4月時点で人事情報システムに登録されていたデータの一部です。アップロード先は、会社が利用を禁止している外部の生成AIサービスでした。
誰の、どの情報が入ったのか
対象は、日本地域のグループ共通の人事情報システムを使う会社の従業員と元従業員、その家族です。お知らせは、対象を4つに分けて人数と項目を示しています。
対象 | 人数 | 入った項目 |
|---|---|---|
従業員 | 約7万5千人 | 社員番号・住所・電話番号・メールアドレス。氏名は含まない |
元従業員 | 約17万8千人 | 従業員と同じ項目。1978年から2026年度までに退職した方 |
従業員の家族 | 約5万5千人 | 緊急連絡先として登録された家族の氏名・住所・電話番号・メールアドレス |
元従業員の家族 | 約2万6千人 | 従業員の家族と同じ項目。2016年以降に退職した方の家族 |
4つを足すと約33万4千人です。従業員と元従業員のデータには氏名が入っていませんが、どちらもお知らせの対象に数えられています。
会社はどう対応したのか
会社は9月29日に個人情報保護委員会*へ報告し、10月23日にお知らせを公表しました。一般に公開された事実や、不正な利用による被害は、今のところ見つかっていないとしています。
メンバーは、発覚した直後に、生成AIのチャットの履歴と、業務に使ったパソコンの中のデータを消しています。会社はAIサービスを運営する事業者にも照会し、次の回答を得ました。
- 入れた時点で、データをAIの学習に使う機能は無効でした。そのため、他の利用者の質問への答えに使われることはありません
- 利用者が消したデータも、事業者はセキュリティと法令順守のために、消した日から30日間保持します。保持中のデータは厳しく管理され、監査などの求めがない限り見られません
- 発覚の直後に消したデータは、30日がたった10月25日以降、事業者の側にも残りません
再発を防ぐ取り組みとして、会社は個人情報の扱いのルールと、生成AIサービスの利用の管理を見直します。関係者への教育も強めるとしています。
*個人情報保護委員会:個人情報保護法を所管する国の機関。会社から漏えいなどの報告を受け、必要に応じて指導や助言を行う。
禁止と学習オフで何が止まらなかったか|事例から読む2つの点
この事案では、会社がそのサービスの利用を禁止していて、入れた時点で学習に使う機能も無効でした。それでも個人情報は社外の事業者に届き、会社は委員会への報告と公表に動いています。
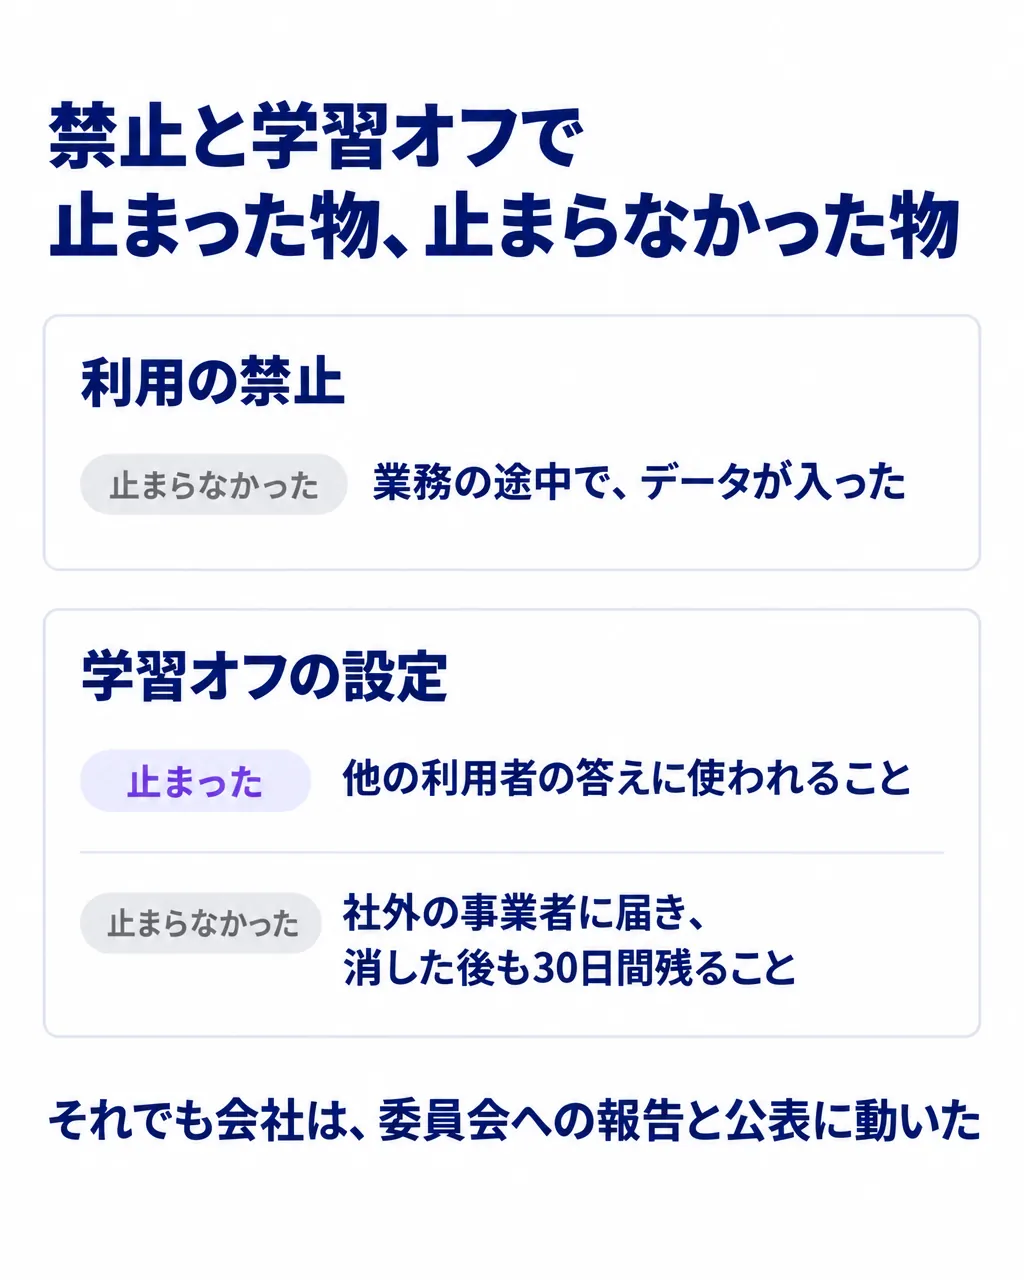
利用を禁止していても、データは入った
お知らせから分かるのは、会社が利用を禁止していたサービスに、業務のデータが入ったという事実です。
これは、事案の会社に限った話ではありません。禁止のルールだけの会社でも、使ってよいAIを用意している会社でも、禁止のサービスにデータが入ることはあります。禁止のルールが決めるのは、使ってはいけないサービスだけだからです。
そこで会社は、禁止とあわせて、どこでならAIに頼んでよいか、何なら入れてよいか、入れてしまったら誰に伝えるかを決めます。1つだけでは抜けが出るため、3つを組み合わせます。3章からの3つの線引きが、その中身です。
会社が認めていないAIが社内でどれだけ使われているかは、シャドーAIの見つけ方と棚卸しの手順で洗い出せます。
学習に使われない設定でも、社外の事業者に30日間残った
学習オフ*の設定だったため、入ったデータが他の利用者の答えに使われることはないと、事業者は回答しています。この設定が約束するのは、データの使い道の部分です。
一方で、データが社外の事業者に届くことと、消した後も30日間残ることは、学習オフでは止まりません。会社は、事業者への照会で扱いを確かめるとともに、委員会への報告とお知らせの公表も行っています。
学習に使われないことと、社外に出ていないことは、別の話です。社内で「学習オフにすれば入れてよい」と説明しているなら、その1行は書き直します。
*学習オフ:入れた内容を、AIの性能を上げるための学習に使わせない設定。個人のアカウントでは、本人が画面で切り替えることが多い。
使ってよいAIをどう決めるか|1つ目の線引きは入れ先
1つ目の線は、個人情報を入れてよい場所です。禁止のリストとあわせて、業務で使ってよいAIを会社が1つ決め、社員に示します。すでに用意している会社は、社員がそのAIを見分けられるかを確かめます。
なぜ、禁止だけでなく使ってよいAIが要るのか
禁止のリストは、使ってはいけない場所を示しますが、使ってよい場所は示しません。会社が使ってよいAIを1つ決めて伝えておけば、社員はAIに頼みたい作業が出た時に、迷わずそこを選べます。
もう1つの理由は、入れてしまった時の動きです。会社が契約したAIなら、照会の窓口が契約の中にあり、3-2の4つを満たせば、誰が使っているかを管理者が自分で確かめられます。社員が個人で契約したAIでは、消すのも確かめるのも、本人の操作と事業者の答えに頼ることになります。
使ってよいAIは、何を確かめて選ぶのか
選ぶ時は、少なくとも次の4つを確かめます。
- 入れた内容が、学習に使われない契約になっているか。本人の設定に任せず、契約で決まっているかを見ます
- 消した内容が、事業者の側に何日残るか。会社の側で残す期間を決められるかも見ます
- 管理者が、使う人を足したり外したりでき、誰が使っているかを一覧で見られるか
- 何かあった時に、事業者へ照会する窓口が会社の契約の中にあるか
上の2つは、パナソニックの事案で、事業者が会社の照会に答えた点と同じです。4つがそろわないAIは、個人情報を入れる場所に選びません。社内の資料の要約のように、個人情報を含まない使い道に限って認めます。
社員は、個人のアカウントと会社の契約をどう見分けるのか
同じ名前のAIでも、個人のアカウントで開くか、会社の契約で開くかで扱いが変わります。社員が画面で見分けられないと、使ってよいAIを決めても、個人のアカウントに入れてしまいます。
伝える時は、見分け方を1つに絞ります。例えば「サインインしているのが会社のメールアドレスか」を、入れる前に見てもらいます。
使ってよいAIにも入れない個人情報は何か|2つ目の線引きは入れる物
2つ目の線は、使ってよいAIにも入れない個人情報です。線は、情報漏洩が起きた時に個人情報保護委員会への報告が要る範囲にそろえると、決めやすくなります。社内の情報全体をどう仕分けるかは、生成AI利用ガイドラインの決め方で解説しています。
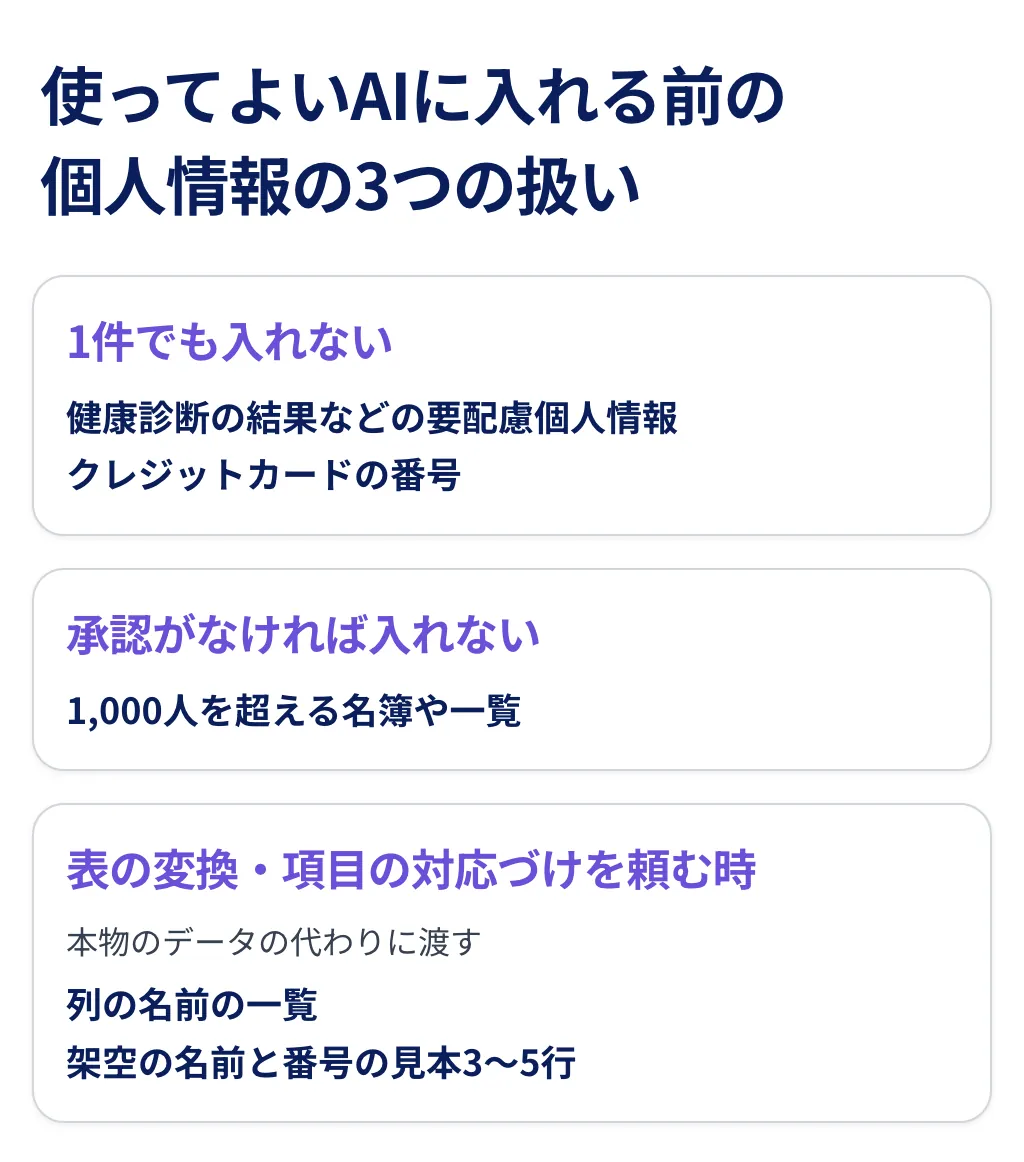
どの個人情報を、使ってよいAIにも入れないのか
委員会は、報告が要る事態として、要配慮個人情報*が含まれる場合、財産的な被害が出るおそれがある場合、本人の数が1,000人を超える場合などを挙げています。どれかに当たる情報は、外に出た時の重さが変わります。
これを社内の線に置き換えると、次の2段になります。
- 1件でも入れない:健康診断の結果のような要配慮個人情報と、クレジットカードの番号のように悪用されるとお金の被害が出る情報
- 承認がなければ入れない:1,000人を超える名簿や一覧。使ってよいAIでも、個人情報の担当が認めた時だけ入れる
人事のデータは、1つ目の段に当たる情報を含みやすいデータです。委員会の指針も、従業員の健康診断の結果が漏れた場合を、要配慮個人情報の例に挙げています。
名前を消せば、入れてよい物になるのか
なりません。パナソニックの事案でも、従業員と元従業員のデータに氏名は入っていませんでしたが、社員番号と住所、電話番号、メールアドレスが入っていて、お知らせの対象に数えられています。
社員番号があれば、社内の名簿と照らして誰かが分かります。住所や電話番号、メールアドレスも、それだけで本人に連絡がつく情報です。名前の列だけを消したデータを、加工を済ませた物として扱わないようにします。
表の変換や項目の対応づけをAIに手伝わせる時は、本物の代わりに何を渡すのか
名簿や台帳を扱う作業には、古い表の項目を新しい表の項目に合わせる、表の形をそろえるといった物があります。
こうした作業をAIに手伝わせる時は、本物のデータを渡さずに、次の2つを渡します。
- 列の名前の一覧:「社員番号」「住所」「緊急連絡先」など、どんな項目があるか
- 見本の行:架空の名前と番号で作った3〜5行
AIには、変換の手順や表の計算式を作らせます。できた手順を社内のシステムの中で本物のデータに当てれば、名簿は社外のAIに出ません。
*要配慮個人情報:人種・信条・病歴・犯罪の経歴など、本人への不当な差別や偏見につながらないよう、扱いに特に配慮が要る個人情報。
入れてしまった時に誰が何をするか|3つ目の線引きは報告
3つ目の線は、入れてしまった時に、誰が、何を、いつまでにするかです。窓口は1か所に決め、担当の名前と連絡先を社員に示します。会社が知るのが遅れるほど、事業者への照会や、委員会への報告の準備が後ろにずれます。
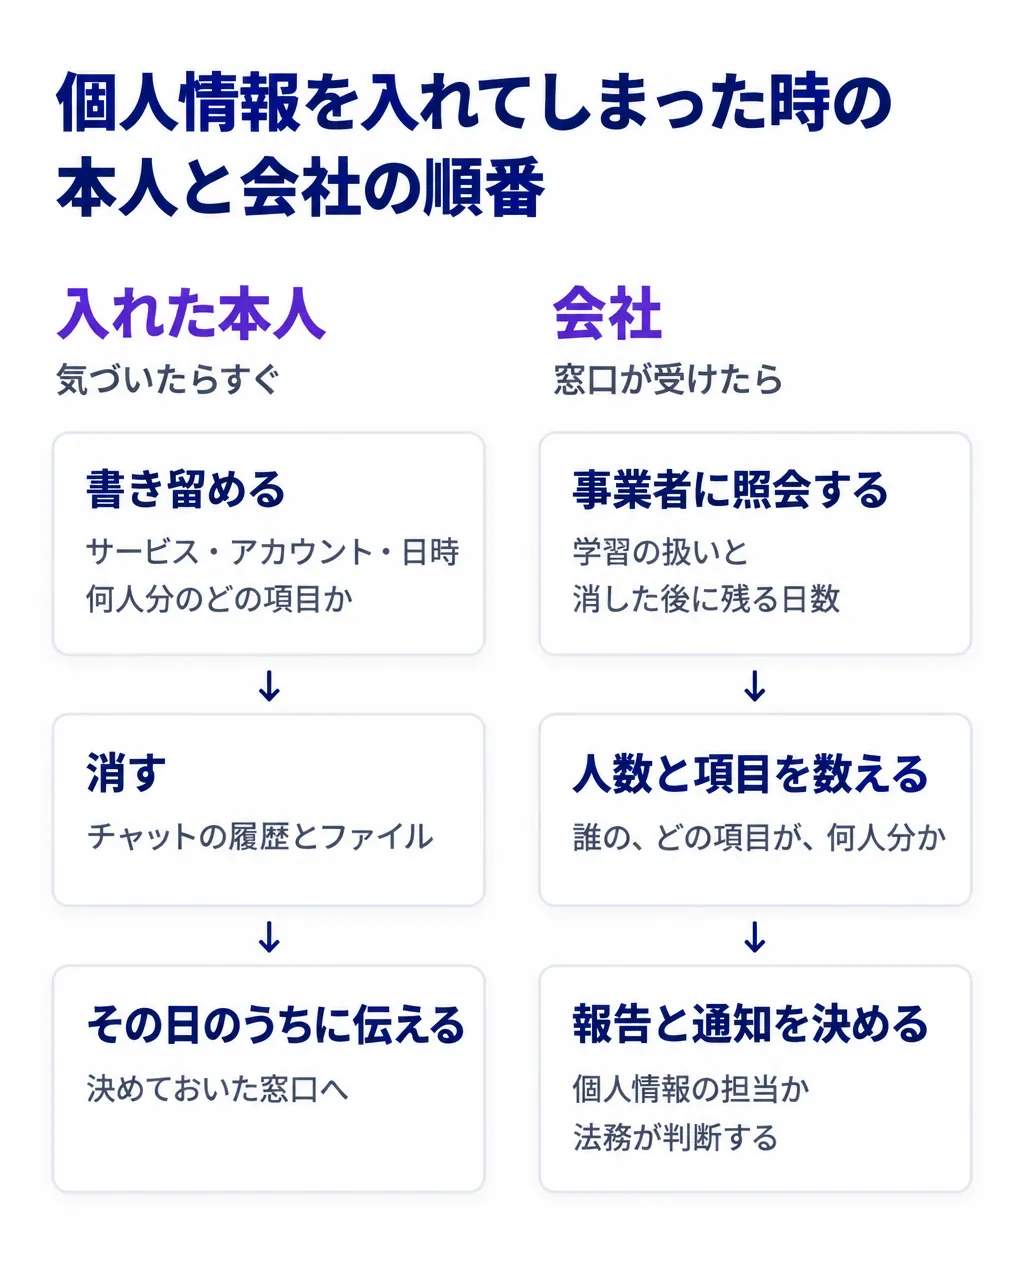
入れた本人は、最初に何をするのか
上から順に、次の3つを進めます。
- 書き留める:入れたサービスの名前、使ったアカウント、日時、入れたファイルの名前と、何人分のどの項目か
- 消す:チャットの履歴と、アップロードしたファイルを消す
- 伝える:その日のうちに、決めておいた窓口へ書き留めた内容を送る
書き留めるのを先にするのは、消した後では、何人分のどの項目が入ったかを数え直せないことがあるためです。パナソニックのお知らせも、対象を4つに分け、人数と項目を示しています。報告と本人への通知には、この中身が要ります。
ChatGPTに入れてしまった時の操作は、ChatGPTに入れた個人情報の消し方で、経路ごとに解説しています。
Geminiの場合は、Geminiに個人情報を入れてしまった時の手順にまとめました。
会社は、何を確かめるのか
窓口が受けたら、会社は次の3つを確かめます。
- 学習に使われる設定だったか。使われない設定なら、他の利用者の答えに使われないことを、事業者に確かめます
- 消した後、事業者の側に何日残り、いつ消えるか
- 誰の、どの項目が、何人分入ったか。対象を区分に分けて数えます
パナソニックの事案で事業者が答えたのも、上の2つと同じ点です。照会の答えは、お知らせの中で、本人への説明にそのまま使われています。
委員会への報告と本人への通知は、どう決めるのか
委員会への報告が要る事態に当たれば、会社は発覚から3〜5日以内に速報を、30日以内に確報を出します。速報は分かっている範囲の第一報で、確報は調べ終えた内容です。不正な目的のおそれがある場合、確報の期限は60日になります。
法律は本人への通知も求めていて、連絡先が分からないなど通知が難しい時は、事案の公表のような代わりの措置が認められています。パナソニックのお知らせも、本人への通知の代わりとして出されたものです。
報告に当たるかの判断は、入れた本人や部署に任せず、個人情報の担当か法務が受け持つと決めておきます。窓口とあわせて社内に伝えれば、入れてしまった社員が迷わずに済みます。
さいごに
パナソニックの事例では、利用を禁止していたサービスに個人情報が入り、学習オフの設定でも、データは消した後30日間、社外の事業者に保持されました。どの会社でも禁止だけで止めきれるとは限らないため、禁止とあわせて、入れ先と入れる物、入れてしまった時の3つに線を引きます。
最初の一歩は、使ってよいAIを1つ決め、すでにあるなら、社員が見分ける方法を1つに絞ることです。そのうえで、そのAIにも入れない個人情報を「1件でも入れない」「承認がなければ入れない」の2段で書き出し、窓口の担当と「その日のうちに伝える」の1行を社員に配ります。
スマートエイトでは、ご相談の中で、自社で使ってよいAIの選び方と、個人情報の線引き、入れてしまった時の手順の決め方をお伝えしています。下のボタンから、お気軽にご相談ください。
※生成AI研修資料/導入事例も無料ダウンロードいただけます。