はじめに
Notionで情報漏洩があったと聞いて、自社は大丈夫なのか、何をすればいいのかと不安になった方は多いのではないでしょうか。会社でNotionを使っていると、社員から聞かれても答えられないまま、ニュースだけが増えていきます。
本記事では、Notion AIのチャット記録が委託先から流出した件について、何が起きたかと、会社が今日やる3つの対応を解説します。スマートエイトは生成AI研修とAI導入の支援で、会社ごとにAIに入れてよい情報の決まりを作る場面に立ち会ってきました。
結論として、通知が来た会社も来ていない会社も、今日やることは「通知を確かめる」「Notion AIに貼った認証情報と設定を見直す」「社員に説明して、入れてよい情報の線を引き直す」の3つです。AIの会話は学習に使われない設定でも委託先の手元を通る、という前提で線を引くと、次に同じことが起きても慌てずに済みます。
本記事は2026年11月13日時点の公式情報をもとにしています。Notionの発表では、影響はワークスペースの1%未満で、調査は今も続いています。新しい事実が出れば対応も変わるため、公式の発表は今後も確かめてください。
Notion AIのチャット流出で何が起きたか|委託先への不正アクセスと影響の範囲
今回の流出は、Notionの社内のシステムではなく、AIの処理を任せていた委託先で起きました。流出した可能性があるのは、Notion AIとのチャットの一部です。
何が、いつ起きたか
Notionは、AIの処理の一部をFireworks AI*という会社に任せていました。そのFireworks AIで、悪意のある第三者が一部のデータにアクセスしました。
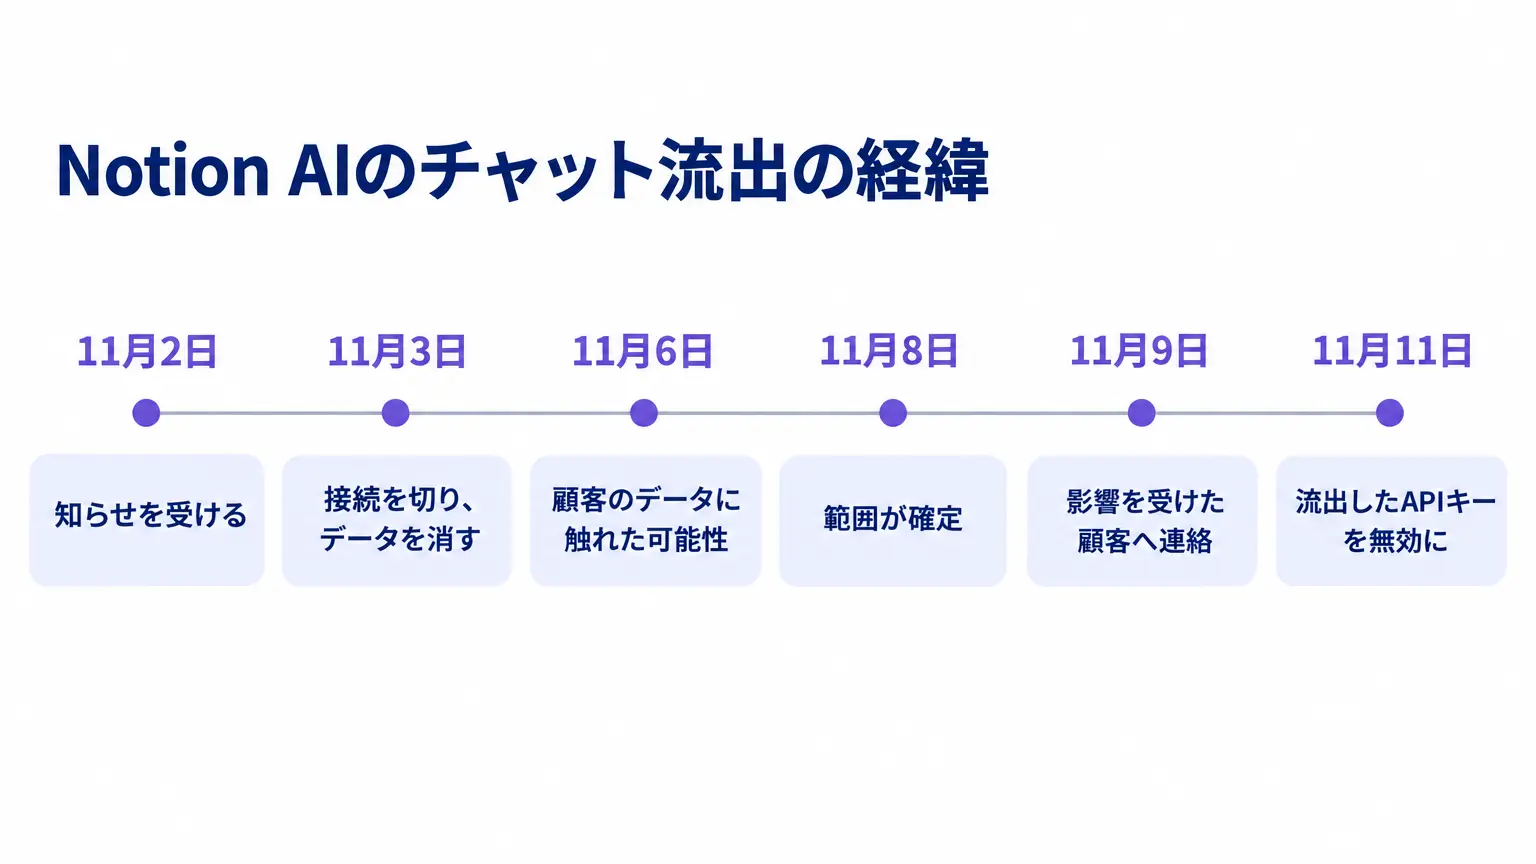
Notionが11月2日の夜に知らせを受け、翌日の午前には接続を切って、相手の側にあったデータを消しました。最初は顧客のデータは含まれないと確かめていましたが、11月6日に、顧客のデータにも触れられた可能性があると知らされています。
その後、11月8日に範囲が確定し、11月9日に影響を受けた顧客へ連絡しました。11月11日には、流出したチャットの中に書かれていたNotionのAPIキーが見つかり、Notionがそのキーを無効にしています。
流出した可能性がある物
対象は、インサイト*という機能で使われていた、Notion AIとのチャットの中身です。インサイトは、会社の中でAIがどう使われているかを管理者が把握するための機能で、その分類の処理をFireworks AIが受け持っていました。
流出したチャットの大半には、誰が書いたか、どのワークスペースから送ったかの記録が付いていません。Notionは自社の記録と照らして影響を受けたワークスペースを割り出し、その顧客に連絡しています。
影響はワークスペースの1%未満で、ほかの機能への影響は見つかっていません。Notionはインサイトを止め、Fireworks AIを通して出していた一部のAIモデルの提供もやめています。
国内企業の報告
国内では11月11日、Notionを使う会社が相次いで報告を出しました。流出した可能性がある中身として、顧客の会社名や担当者の名前、問い合わせや相談の内容、取引先の担当者の名前が挙がっています。各社とも、詳しい中身は確かめている途中です。
ある会社は、打ち合わせの内容も含まれる可能性があると書いています。社員が取引先との打ち合わせのメモをNotion AIに貼り、要約させていれば、そのメモごとチャットに残るということです。本記事では、この「打ち合わせのメモを貼った社員」を例に、各章の対応を考えます。
*Fireworks AI:AIモデルを動かす計算を引き受ける米国の会社。Notionは一部のAIモデルの提供と、インサイトの分類の処理を任せていました。
*インサイト:Notion AIの使われ方を、管理者が用途ごとに見られる機能。今回の件を受けて、今は止められています。
今日やる対応①通知を確かめる|来た会社と来ていない会社で分かれる
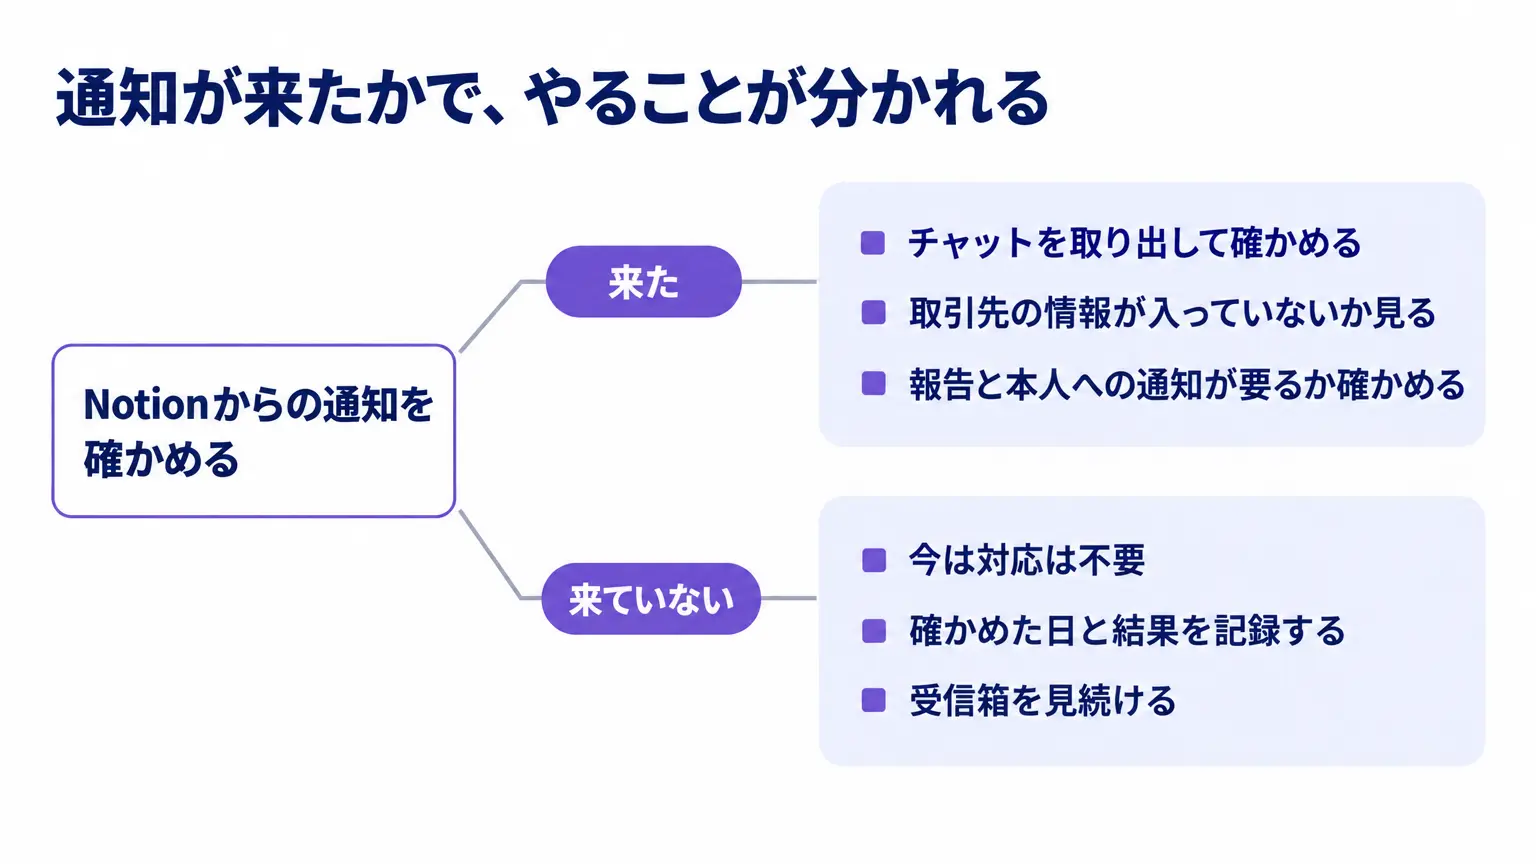
最初にやるのは、自社にNotionからの通知が来ているかを確かめることです。来たか来ていないかで、その後の対応がはっきり分かれます。
通知が来たかを確かめる
Notionは11月9日、日本では10日に、影響を受けた顧客へ連絡しました。本人にもワークスペースのオーナーにも連絡が無ければ、影響は確認されていないとしています。ワークスペースのオーナーと、Notion AIを使っていた社員の受信箱を、11月9日以降の分まで確かめます。
通知のメールを装った、だましのメールにも気をつけます。報告を出した国内の会社も、自社やNotionを名乗る不審なメールや電話に注意するよう呼びかけています。メールのリンクから入らず、いつも使うNotionの画面から確かめると安全です。
通知が来た会社がやること
通知が来た会社は、ワークスペースのオーナーがサイドバーの「?」から「セキュリティーインシデントレビュー」を開くと、流出した可能性があるデータを見られます。中身をCSVで書き出すには、ワークスペースのドメインの検証を済ませておく必要があります。Notionは、このデータを漏えいしたものとして扱うよう勧めています。
確かめるのは、取引先の名前や担当者の名前、打ち合わせのメモのような、相手のある情報が入っていないかです。入っていれば、その取引先へ連絡するかを社内で決めます。
取引先の担当者の名前のような個人データが含まれていた場合は、個人情報保護委員会への報告と本人への通知が要るかも確かめます。不正アクセスのように不正な目的で行われたおそれのある漏えいは、人数に関わらず報告の対象で、委託先や使っているサービスの会社で起きた場合も含まれます。
速報は、社内のどこかの部署が知った時点から、おおむね3〜5日以内に出すのが目安です。
通知が来ていない会社がやること
Notionは、連絡がない場合はワークスペースへの影響は確認されておらず、今は対応は要らないとしています。全社でNotionを止めたり、すべてのパスワードを一斉に替えたりする必要はありません。
ただし、確かめた日と結果は記録に残しておきます。取引先から「御社は大丈夫か」と聞かれた時に、いつ、何を見て判断したかを答えられるからです。新しい影響が分かればNotionから連絡が来るため、受信箱は引き続き見ておきます。
今日やる対応②認証情報とNotion AIの設定を見直す|貼った鍵を替える
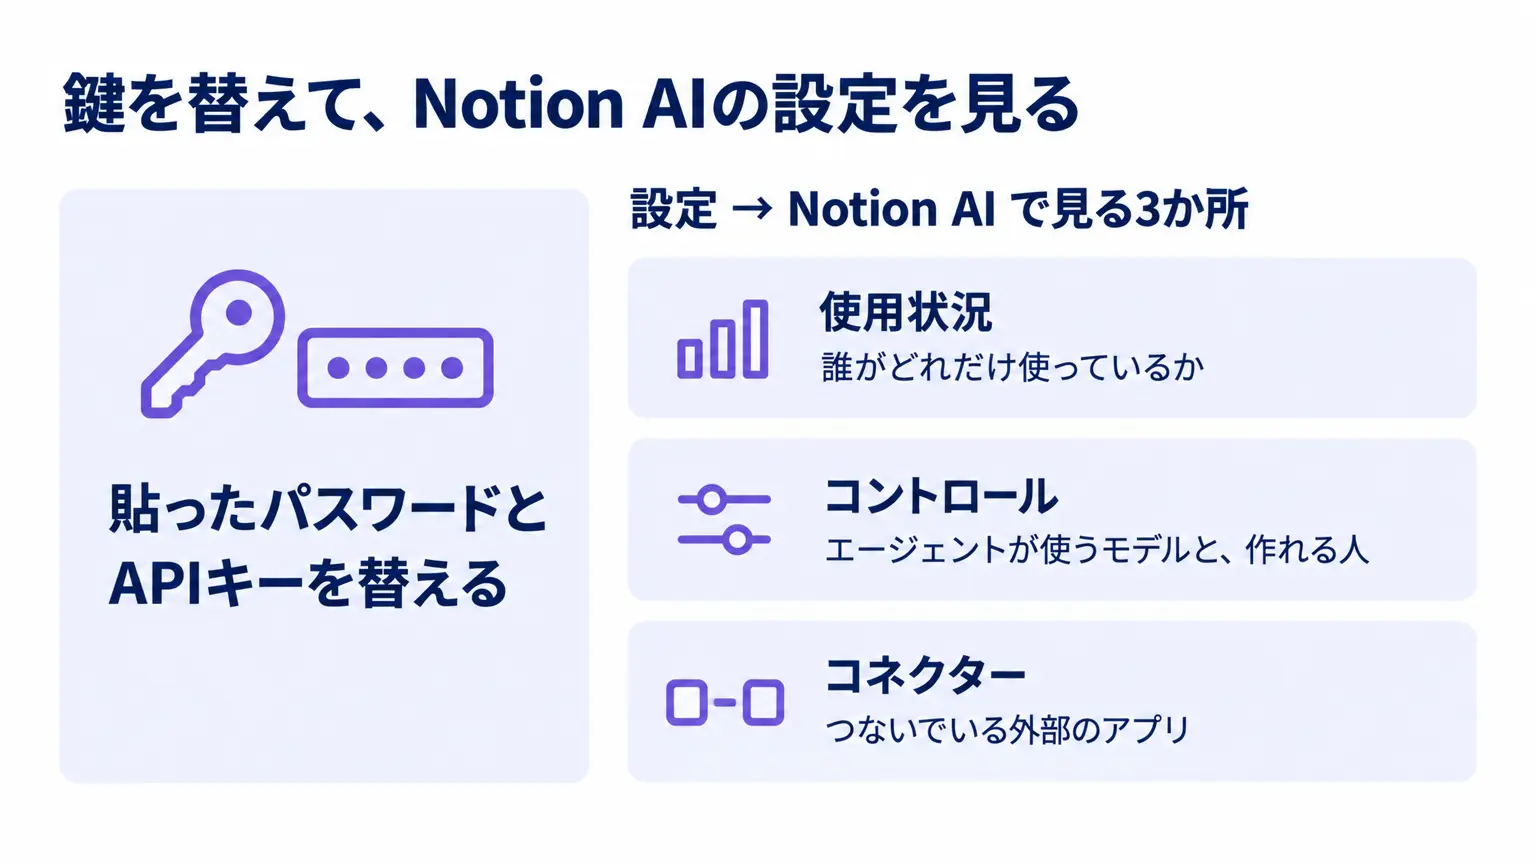
通知の有無に関わらず、Notion AIにパスワードやAPIキーを貼った覚えがあれば、すぐに替えます。あわせて、管理者はNotion AIの設定画面で、誰がどう使っているかを確かめます。
パスワードとAPIキーを替える
Notionは、影響を受けたワークスペースで、期間中にパスワードやAPIキーをNotion AIに貼った場合、パスワードを変え、認証情報を発行し直すよう勧めています。
設定の作業を頼む時に、鍵ごと貼る使い方は珍しくありません。スマートエイトでは、通知が来ていない会社でも、貼った覚えがあれば替えることをおすすめしています。
通知が来た会社で、NotionのAPIキーを使ってほかのツールとつないでいる場合は、連携が動いているかも見ます。Notionが11月11日に無効にしたキーで呼び出すと、Notionは「トークンが無効」という誤りを返すため、そのキーの連携は動かなくなります。新しいキーを発行して差し替えます。
Notion AIの設定画面で見る所
ビジネスとエンタープライズのプランでは、ワークスペースのオーナーと管理者が、設定の中の「Notion AI」から利用の状況を見られます。今回、管理者が見ておきたいのは次の3か所です。
- 使用状況:メンバー、グループ、エージェントごとのクレジットの使用量
- コントロール:エージェントが使うAIのモデルと、カスタムエージェントを作れる人
- コネクター:Notion AIにつないでいる外部のアプリ
使用状況を見ると、どの部署の誰がNotion AIを多く使っているかの見当が付き、社内の説明を先に届ける相手を決められます。会話の数や用途を見るインサイトのタブは、今は一時停止になっています。
学習されない設定でも、委託先は通る
Notion AIは、既定で顧客のデータをAIモデルの学習に使いません。一方で、フリー・プラス・ビジネスのプランでは、AIの委託先がデータを30日以内持ち、その後に消すと説明されています。
学習に使われないことと、データが社外の手元を通らないことは、別の話です。今回の流出も、学習ではなく、機能の処理のために委託先へ渡っていたチャットで起きました。
委託先が自社のどの情報を持っているかをつかむ難しさは、総務の担当の方との商談でも話に出ました。
「この委託先の管理、…何の情報を知ってるんだっけとか…整備しなきゃいけないし、」
— 総務の担当者(スマートエイトの商談より、2026年10月)
Notionに限らず、ほかのAIにも同じ見方が当てはまります。Microsoft 365 Copilotで同じ線引きを考えた記事は、Microsoft 365 Copilotの情報漏洩|社内データが見える範囲と線引きにまとめています。
今日やる対応③社内に説明する|社員に伝える3つと入れてよい情報
設定を確かめても、社員が何をすればいいかを知らなければ、同じことは繰り返されます。今日のうちに、社員へ短い説明を出します。
社員に伝える3つ
社員への説明は、長い経緯より、自社の状況と社員にしてほしいことを先に書きます。伝えるのは次の3つです。
- 何が起きたか:Notion AIのチャットの一部が、委託先から流出した可能性がある。影響はワークスペースの1%未満
- 自社への通知:Notionから通知が来たか、来ていないか。確かめた日
- お願い:パスワードやAPIキーをNotion AIに貼った覚えがある人は、今日中に申し出て替える。Notionを名乗る不審なメールのリンクは開かない
通知が来ていない会社なら、「当社には通知は来ていません。○月○日に確かめました」と1行で書けます。不安を広げないためにも、分かっていることと、社員にしてほしいことだけに絞ります。
入れてよい情報を3つに分ける
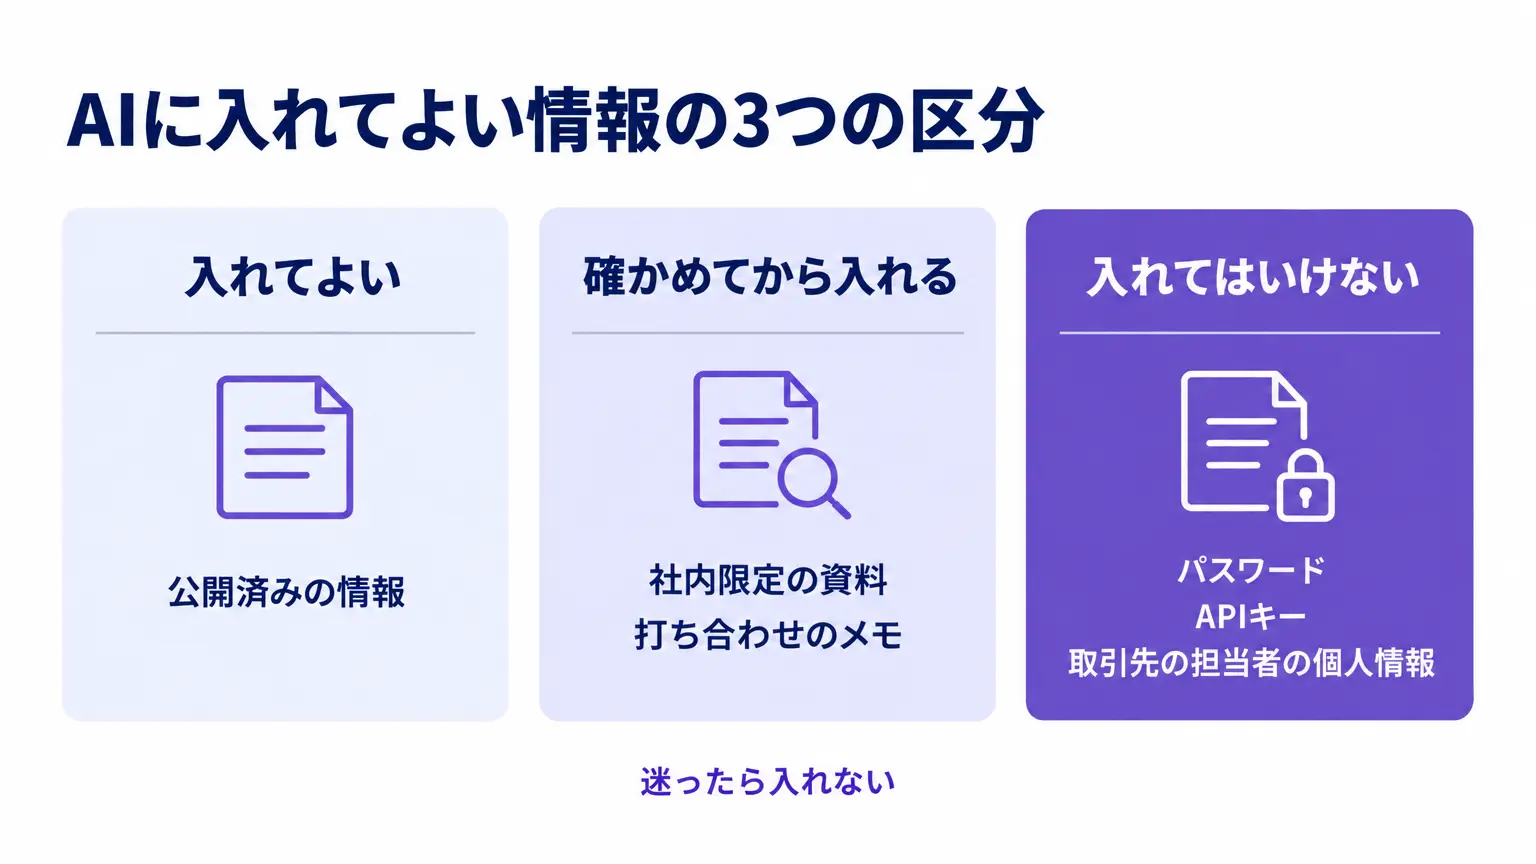
今回のような流出に備えるには、AIに入れてよい情報を先に決めておくことです。スマートエイトでは、AIに入れる情報を、入れてよい・入れてはいけない・確かめてから入れる、の3つに分け、迷った物は入れないと決めています。
打ち合わせのメモを貼った社員の例なら、メモは「確かめてから入れる」に当たります。取引先の名前や担当者の名前を伏せてから貼れば、要約の便利さは残したまま、流出した時の影響を小さくできます。
何を入れてよいか分からずに手が止まる悩みは、広告の会社の代表の方からも商談で聞きました。
「なんか、やっぱりそういうの入れていいのかな?というところで、…そのセキュリティ周りみたいなところを。」
— 広告・マーケの会社の代表(スマートエイトの商談より、2026年10月)
線引きの手順は、生成AI利用ガイドライン|入れていい情報とダメな情報の決め方4手順で詳しく紹介しています。決まりがそろってAIを安心して使えるようになったら、業務での効き目を測る段階に進めます。その時の物差しは、生成AIの費用対効果を測る4つの問いが参考になります。
よくある質問|Notionの情報漏洩とNotion AI
通知が来ていなくても、パスワードは替えるべきですか?
Notion AIにパスワードやAPIキーを貼った覚えがあれば、替えてください。貼った覚えがなく通知も来ていなければ、Notionは今は対応は要らないとしています。全員のパスワードを一斉に替える必要はありません。
Notionのページや添付ファイルも流出しましたか?
Notionの発表では、対象はインサイトで使われていたNotion AIとのチャットの中身で、ほかの機能への影響は見つかっていません。ただ、ページの文をチャットに貼ったり、AIにページを要約させたりしていれば、その文と答えはチャットに残り、流出した可能性がある中身に入ります。調査は続いているため、公式の発表は今後も確かめてください。
Notion AIの利用を止めるべきですか?
全社で止めるより、入れてよい情報を決めて使い続けるほうが現実的です。止めても、社員が別のAIに同じ情報を貼れば、危うさは場所を変えて残ります。4章の3つの区分を社内に伝えてから使い続けるのがおすすめです。
取引先から問い合わせが来たら、どう答えればよいですか?
通知の有無と、確かめた日を答えます。通知が来ていない場合は、Notionから影響の連絡はなく、いつ確かめたかを伝えれば足ります。通知が来ていた場合は、取り出したデータに相手の情報が含まれていたかを確かめてから答えます。
さいごに
Notion AIのチャット流出で会社が今日やることは、通知を確かめる、貼った認証情報と設定を見直す、社員に説明して入れてよい情報の線を引き直す、の3つです。影響はワークスペースの1%未満で、通知が来ていなければ大きな作業は要りません。
それでも、AIの会話は学習に使われなくても委託先の手元を通る、という前提は今回はっきりしました。まずは受信箱を確かめ、社員への短い説明を今日のうちに出すところから始めてください。
AIに入れてよい情報の決まりの作り方は、ご相談の中でお伝えしています。
※生成AI研修資料/導入事例も無料ダウンロードいただけます。