はじめに
他社の不正アクセスの報道を見て、自社のサービスは大丈夫かと経営者に聞かれ、答えに詰まった経験はないでしょうか。
2026年10月には、お名前.com デスクトップクラウドが不正アクセスを受け、利用者の情報が外部に持ち出されました。運営するGMOインターネットグループの代表は、改善すべき課題は社内で事前に指摘され、現場も対策を進めていたものの、その隙を突かれたと明かしています。穴は、見つけていても直し終える前に突かれることがあります。
本記事では、スマートエイトが自社のWebサービスで実際に回した点検をもとに、AIで点検を社内で回す方法と、見つけた穴を直す順番の決め方をまとめます。スマートエイトは、生成AI研修と業務システムの開発を手がけています。
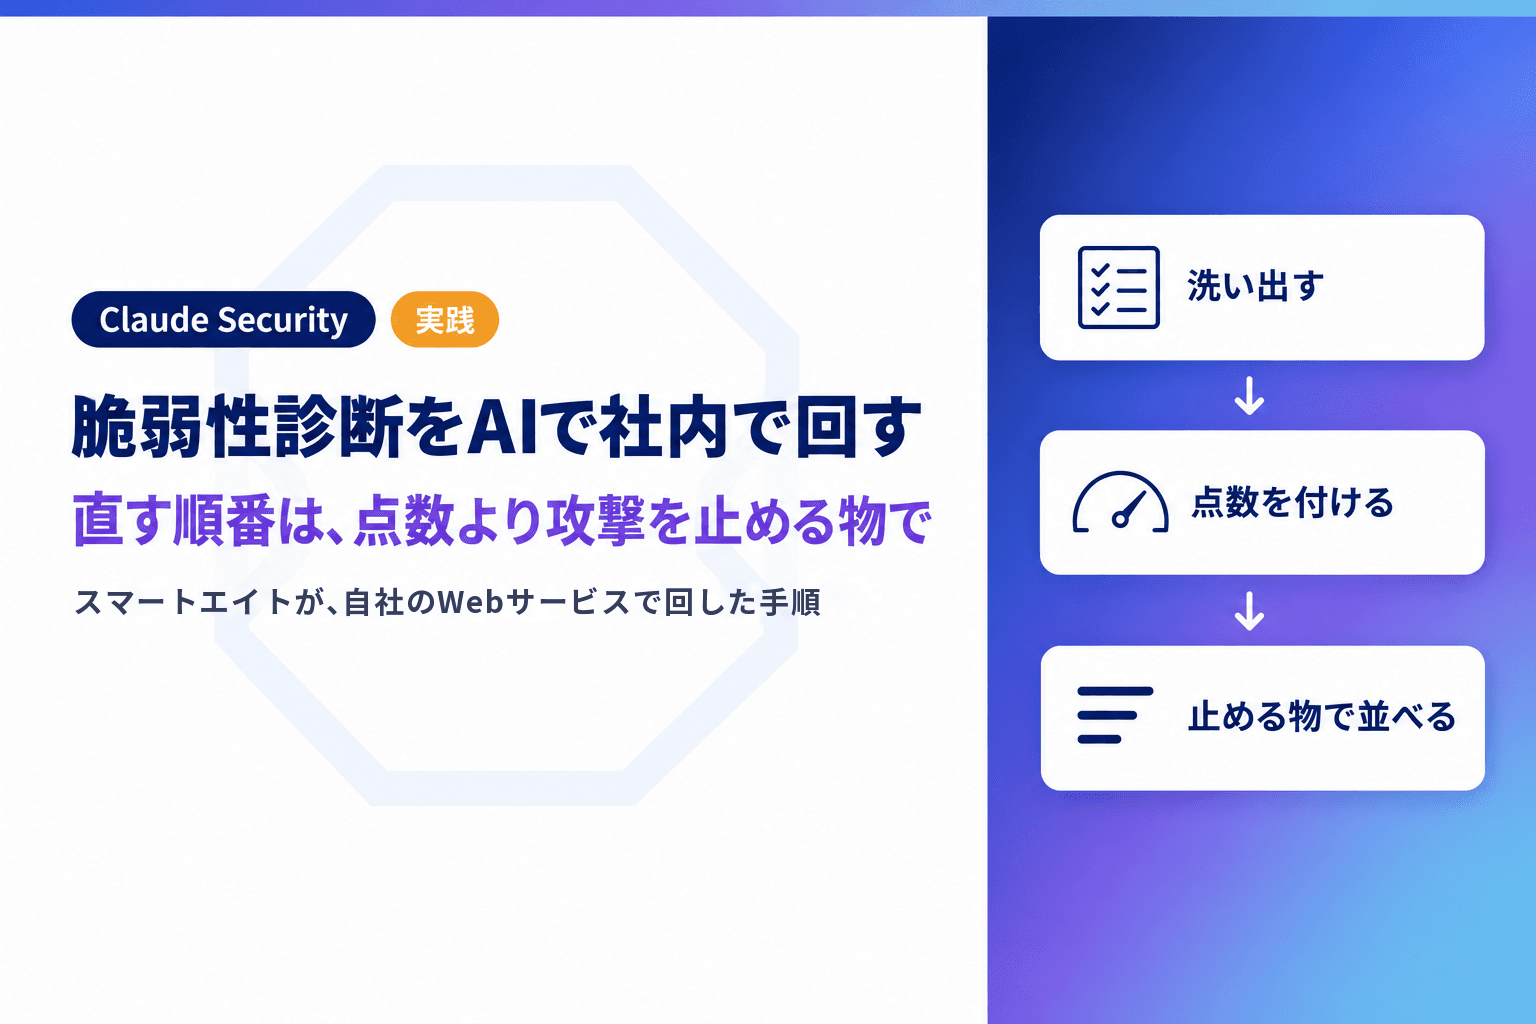
結論を先に書きます。機械作業は道具に、判断の下書きはAIに、最後の判断は人に任せると、外注の診断を何度も頼まなくても、点検を繰り返し回せます。直す順番は、点数の高さだけで決めず、その攻撃を実際に止める物があるかで決めます。
本記事は2026年10月27日時点の公式情報をもとにしています。診断会社の料金は税別です。
社内で点検を回す手順|対象の洗い出しからスキャンまで
点検の質は、対象をどれだけ漏れなく洗い出したかで決まります。洗い出した対象に、自動で回す点検と人が判断する点検を割り当て、業界の基準に沿って進めます。
最初に何を洗い出せばいいのか
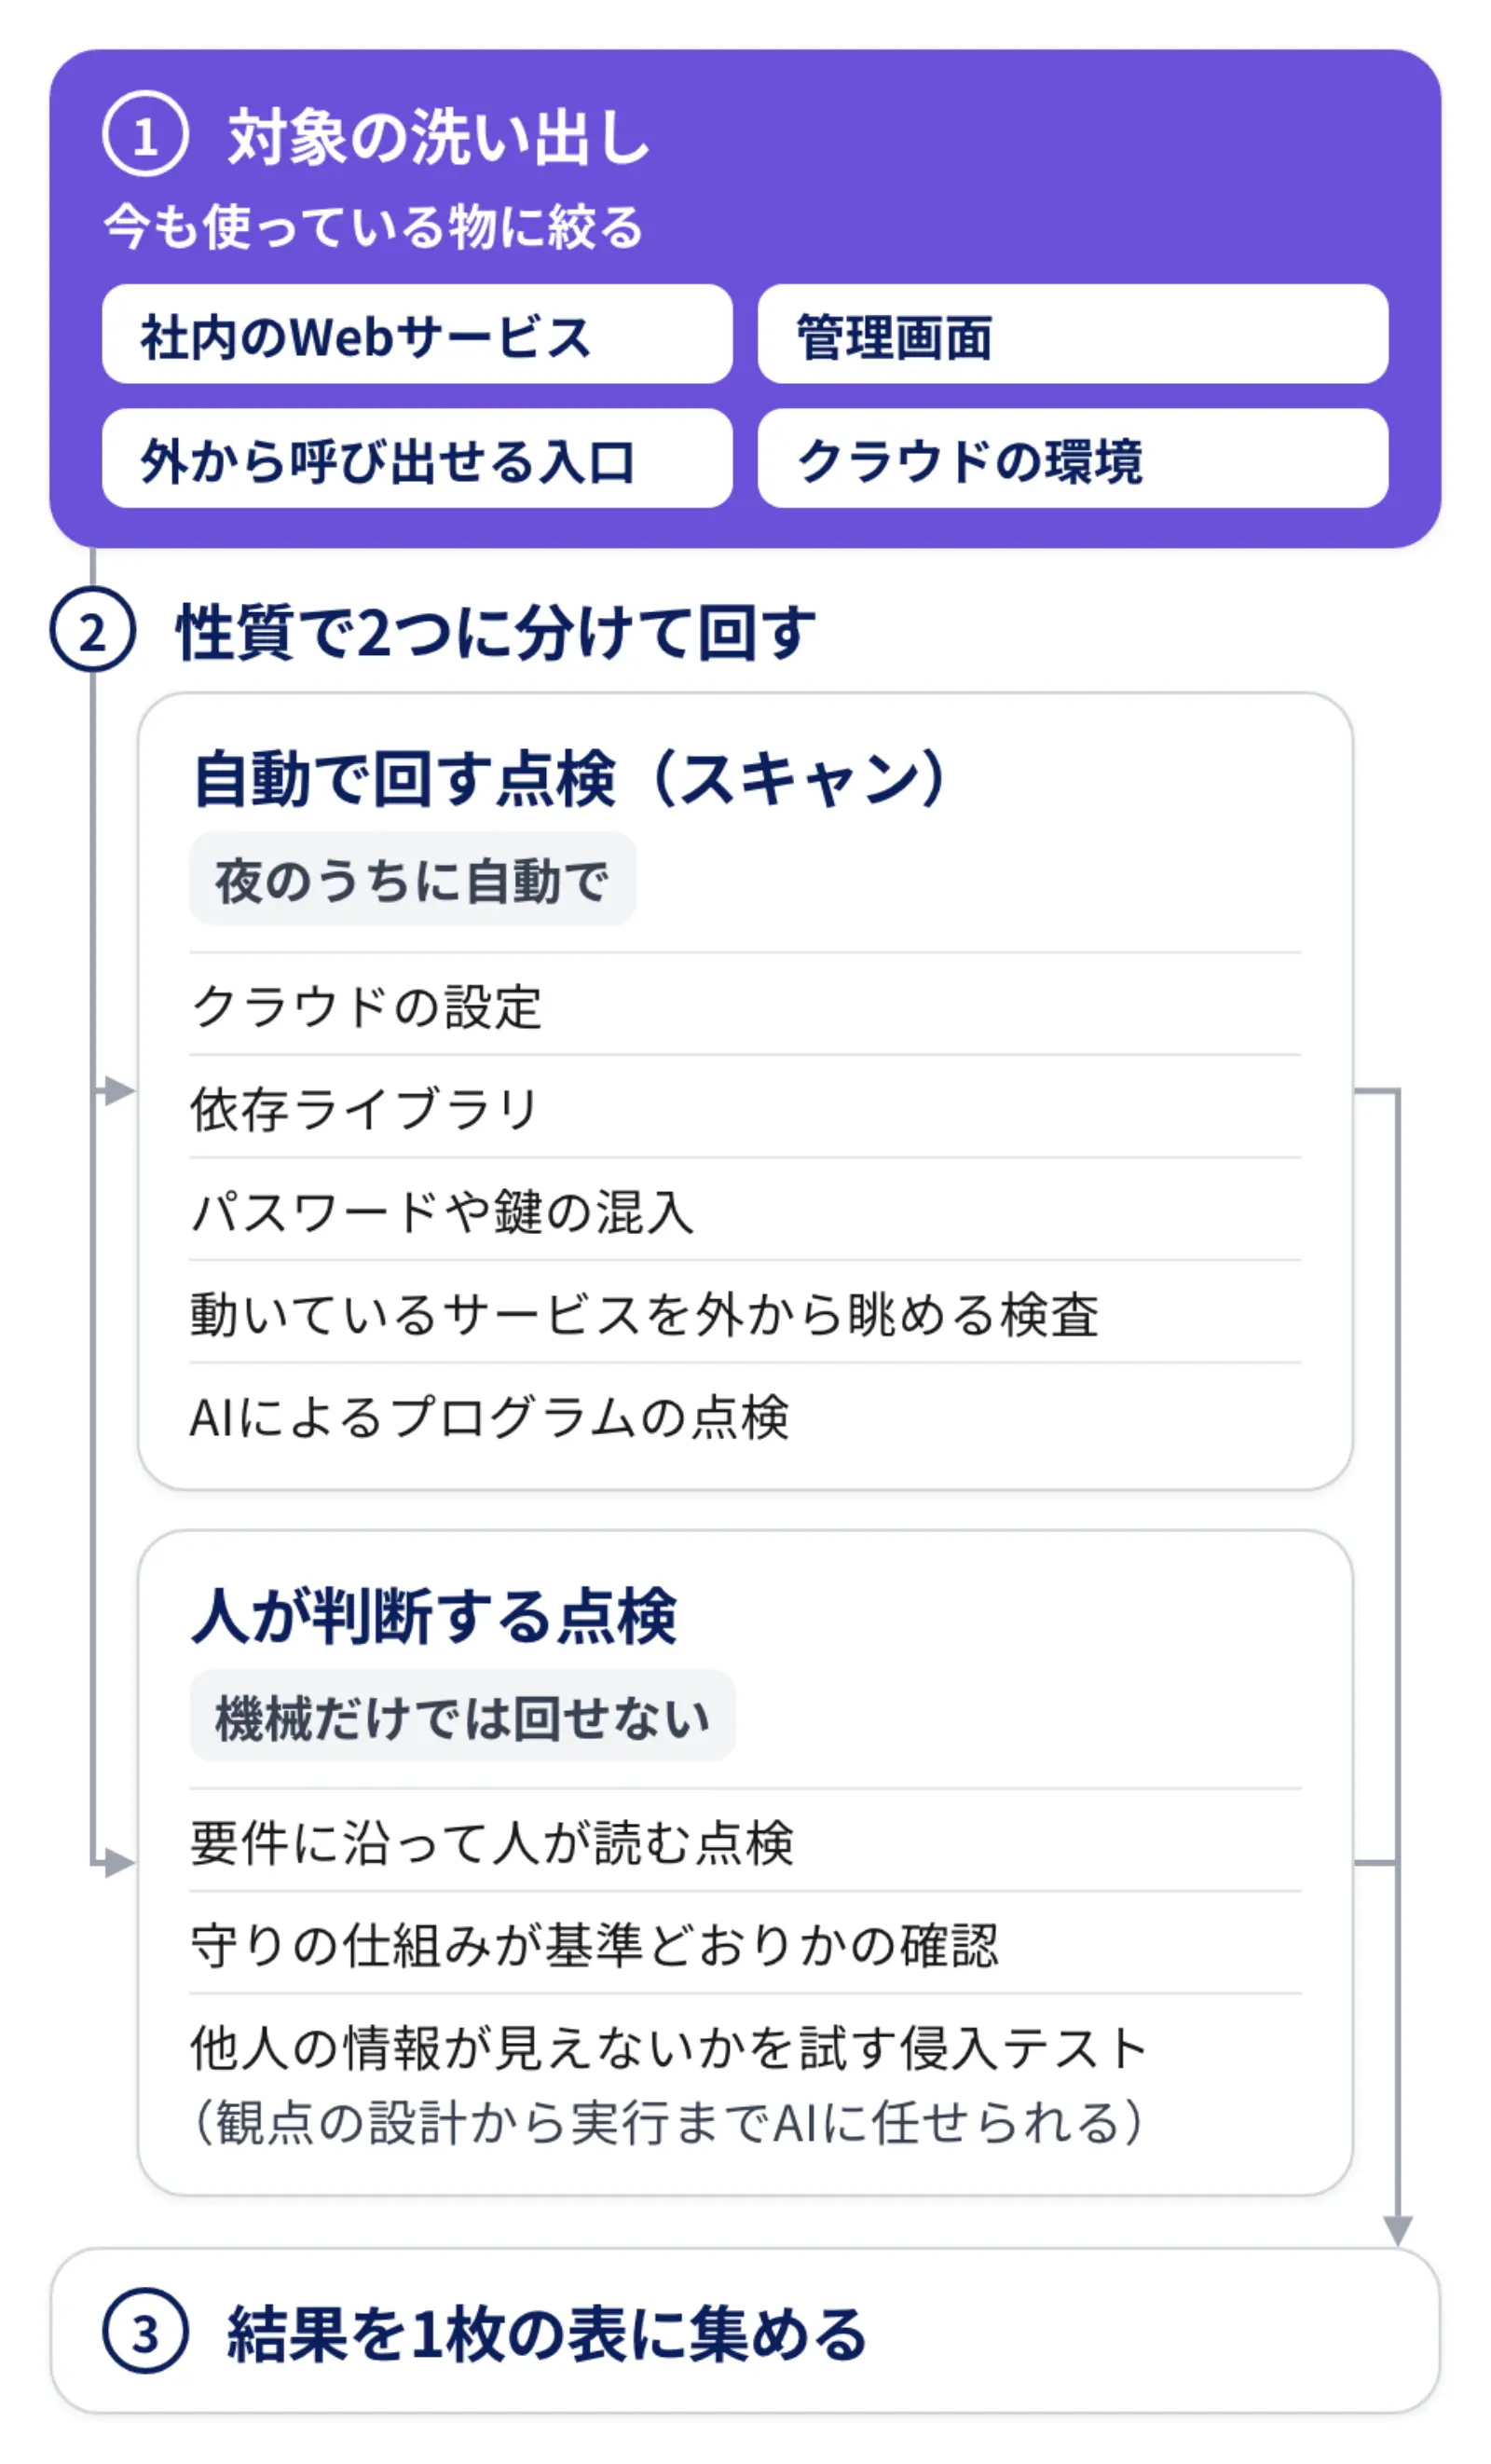
最初にやるのは、点検する対象の一覧づくりです。社内のWebサービス、管理画面、外から呼び出せる入口、クラウドの環境を書き出し、今も使っている物に絞ります。点検の手間を、本当に守るべき物に使うためです。
IPAも10月の注意喚起で、自社で作って運用し、外に公開しているアプリやサービスがあるかの確認を、速やかに行うべき点検の1つに挙げています。
外から呼び出せる入口は、自動で巡回する検査に任せず、1本ずつ一覧に書いて順に試しました。巡回する検査は、画面からたどれない入口を見落とすことがあるためです。対象の一覧が甘いと、点検も甘くなります。
自動で回す点検と、人が判断する点検はどう分けるのか
点検の手法は8つあり、性質で2つに分けて管理しました。
- 自動で回す点検:クラウドの設定、*依存ライブラリ、パスワードや鍵の混入、動いているサービスを外から眺める検査、AIによるプログラムの点検。夜のうちに自動で回し、結果を1枚の表に集めます
- 人が判断する点検:要件に沿って人が読む点検、守りの仕組みが基準どおりかの確認、他人の情報が見えないかを試す侵入テスト。機械だけでは回せず、判断が要ります
人が判断する点検にも、AIに寄せられる所があります。侵入テストでは、AIが試す観点を考え、壊してもよい検証の環境で実際に試しました。試す入口が一覧になっていれば、観点の設計から実行までAIに任せられた、というのが、実際に回した手応えです。
AIによるプログラムの点検は、Claude Securityで回します。Anthropicの、プログラムを書くAI「Claude Code」に、追加の機能(プラグイン)として入れて使う穴探しの道具で、有料プランなどで使えるベータ版です。これを強めの設定で回したことが起点になり、当社のサービスでもいくつもの穴が見つかりました。調べる深さは3段階あり、強めに回すなら最も深い*highを選びます。Claude Securityを呼び出すときに「highで調べて」と書き添えれば切り替わります。
どの基準に沿って点検すればいいのか
基準は社内で新しく作らず、広く使われている業界の基準に乗せました。担当者が替わっても同じ物差しで回せ、社外の人にも説明しやすくなるためです。
Webアプリの弱点は、*OWASPがまとめた要件の一覧と試し方の手引きで確かめます。サーバーやクラウドの設定は、OSやクラウドごとに公開されている、安全な設定の推奨の基準で確かめます。
設定は後回しにしがちですが、OWASPの2025年版の危険な弱点の一覧で、設定ミスは10項目中の2位です。2021年版の5位から、2つ順位を上げています。
ただし、Claude Securityが読むのはプログラムのファイルです。クラウドやネットワークの設定は、ファイルにして同じ置き場に入れていなければ、AIは読めません。コードの外にある設定は、クラウド事業者が用意している設定点検の機能で調べ、結果を同じ表に集めます。
*依存ライブラリ:自社のプログラムが部品として借りている外部のプログラム。古い版のまま使うと、その部品に見つかった穴がそのまま自社の穴になる。
*OWASP:Webアプリの安全を高めるため、弱点の一覧や点検の手引きを無料で公開している国際的な非営利の団体。
*high:Claude Securityの調べる深さの3段階のうち、最も深い設定。同じプログラムに対して穴を探す回数を増やす。
見つかった物の仕分け|捨てる物と点数を付ける物を分ける
検査の結果をそのまま「全部直す」にすると、手が回りません。そこで、まず捨てる物を決め、残った物だけに同じ物差しで点数を付けました。
スキャンで出た結果は、全部直すのか
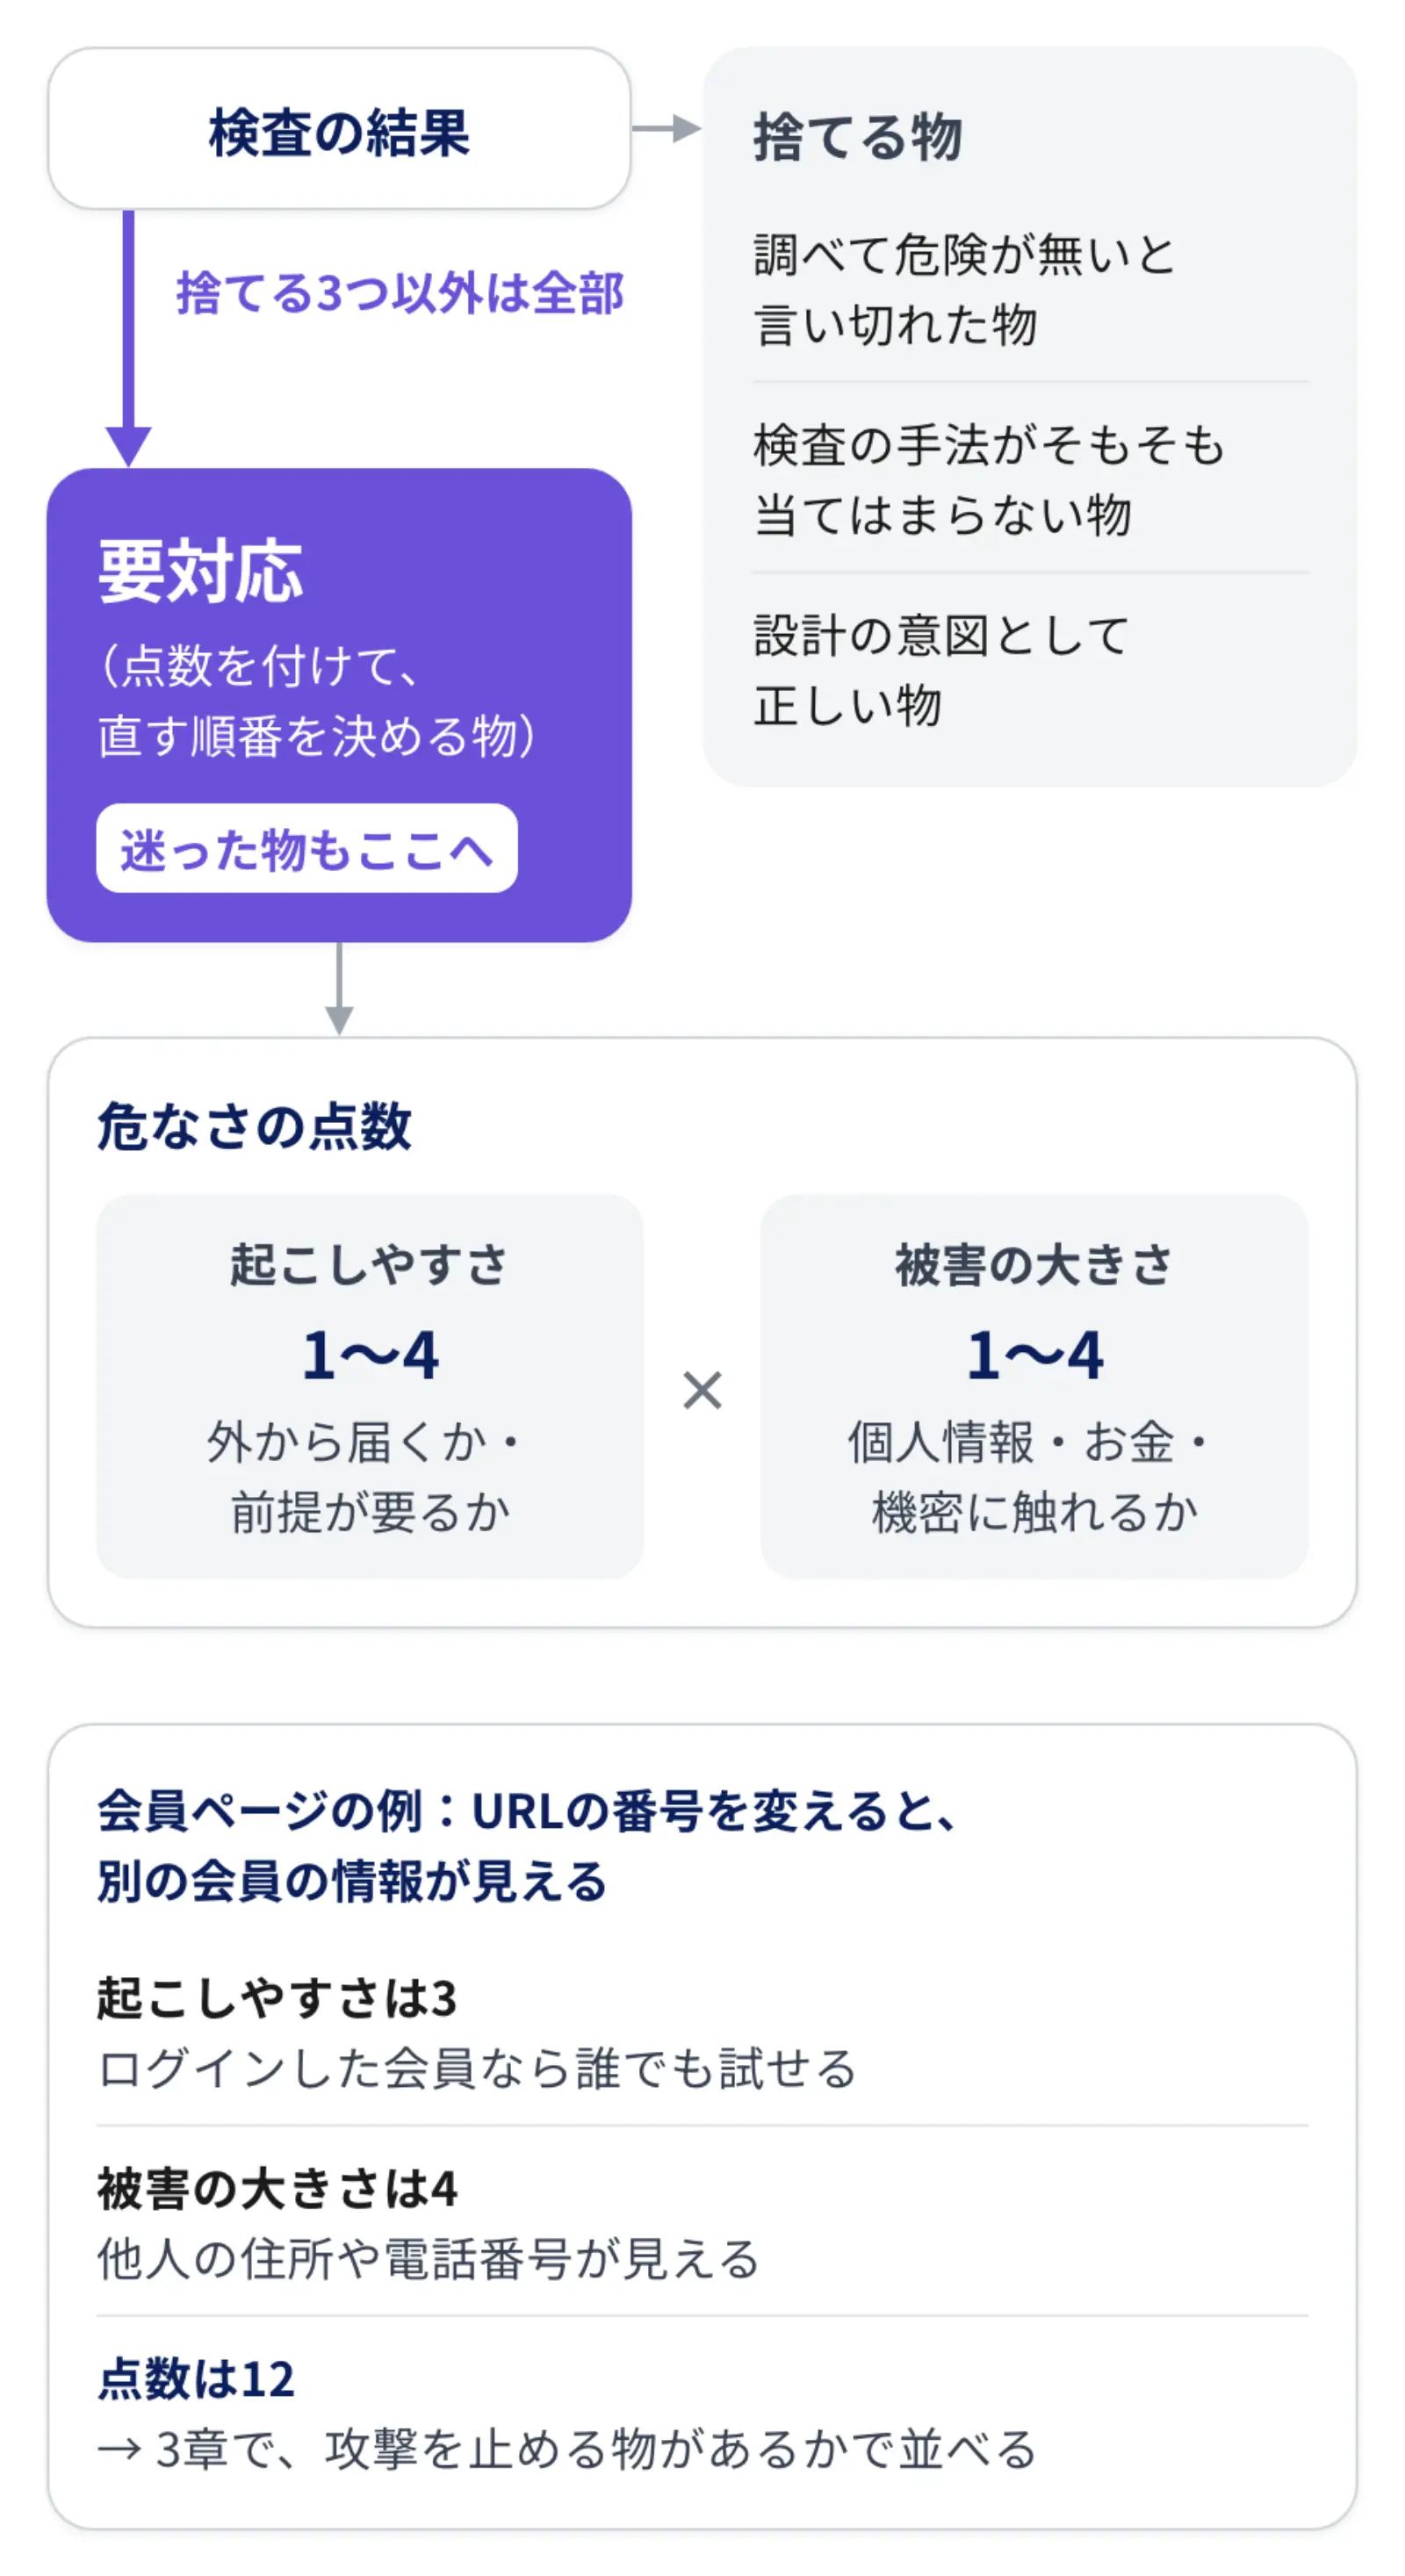
仕分けの1段目は、結果を「拾う」か「捨てる」かだけを決めます。既定は「要対応」です。捨てるのは、調べて危険が無いと言い切れた物と、検査の手法がそもそも当てはまらない物、設計の意図として正しい物だけです。
言い切れない物は捨てずに、確かめる方法を書き添えて次の段へ送ります。プログラムを読むだけの検査では、「危ないかもしれない」までしか言えない物が残ります。そこは読むだけの検査の守備範囲の端と割り切り、動かして確かめる検査や侵入テストに引き継ぎます。
迷った物が必ず次の段へ送られるので、仕分けの段で危ない物を捨ててしまうことがなくなります。誤報を除く作業の原案はAIに任せ、捨てる判断が決まりどおりかを人が確かめます。
危なさは、どう点数にすればいいのか
拾った物には、起こしやすさと被害の大きさをそれぞれ1〜4で付け、掛け合わせた値を危なさの点数にします。起こしやすさは、ログインせずに外から届くか、特別な前提が要るかで見ます。被害の大きさは、個人情報やお金、機密に触れるかで見ます。
例えば、会員ページのURLの番号を書き換えると、別の会員の情報が見えてしまう指摘があったとします。ログインした会員なら誰でも試せるので、起こしやすさは3です。他人の住所や電話番号が見えるので、被害の大きさは4で、点数は12になります。この点数を持って、次の3章で直す順番を決めます。
スマートエイトでは、この尺度を、すでに持っていた*ISMSのリスクの物差しに合わせました。自社にリスクを数える表がすでにあるなら、その物差しに合わせると、点検の結果をそのまま会社のリスク管理の書類に載せられます。無ければ、この1〜4の掛け算から始めれば足ります。
同じ問題が複数の検査で出ても1件に束ね、二重に数えません。検査に出ない気づきも同じ台帳に書き、セキュリティのリスクを1冊の台帳にまとめます。
点数の付け方は、点検を回す前に関係者で決めておきます。先に決めておけば、大量の仕分けを同じ物差しで一気に処理できます。
*ISMS:情報を守る仕組みを会社の中で決めて回し、見直し続けるための枠組み。ISO/IEC 27001という国際規格に要件が定められている。
直す順番の決め方|攻撃を止める物があるかで並べる
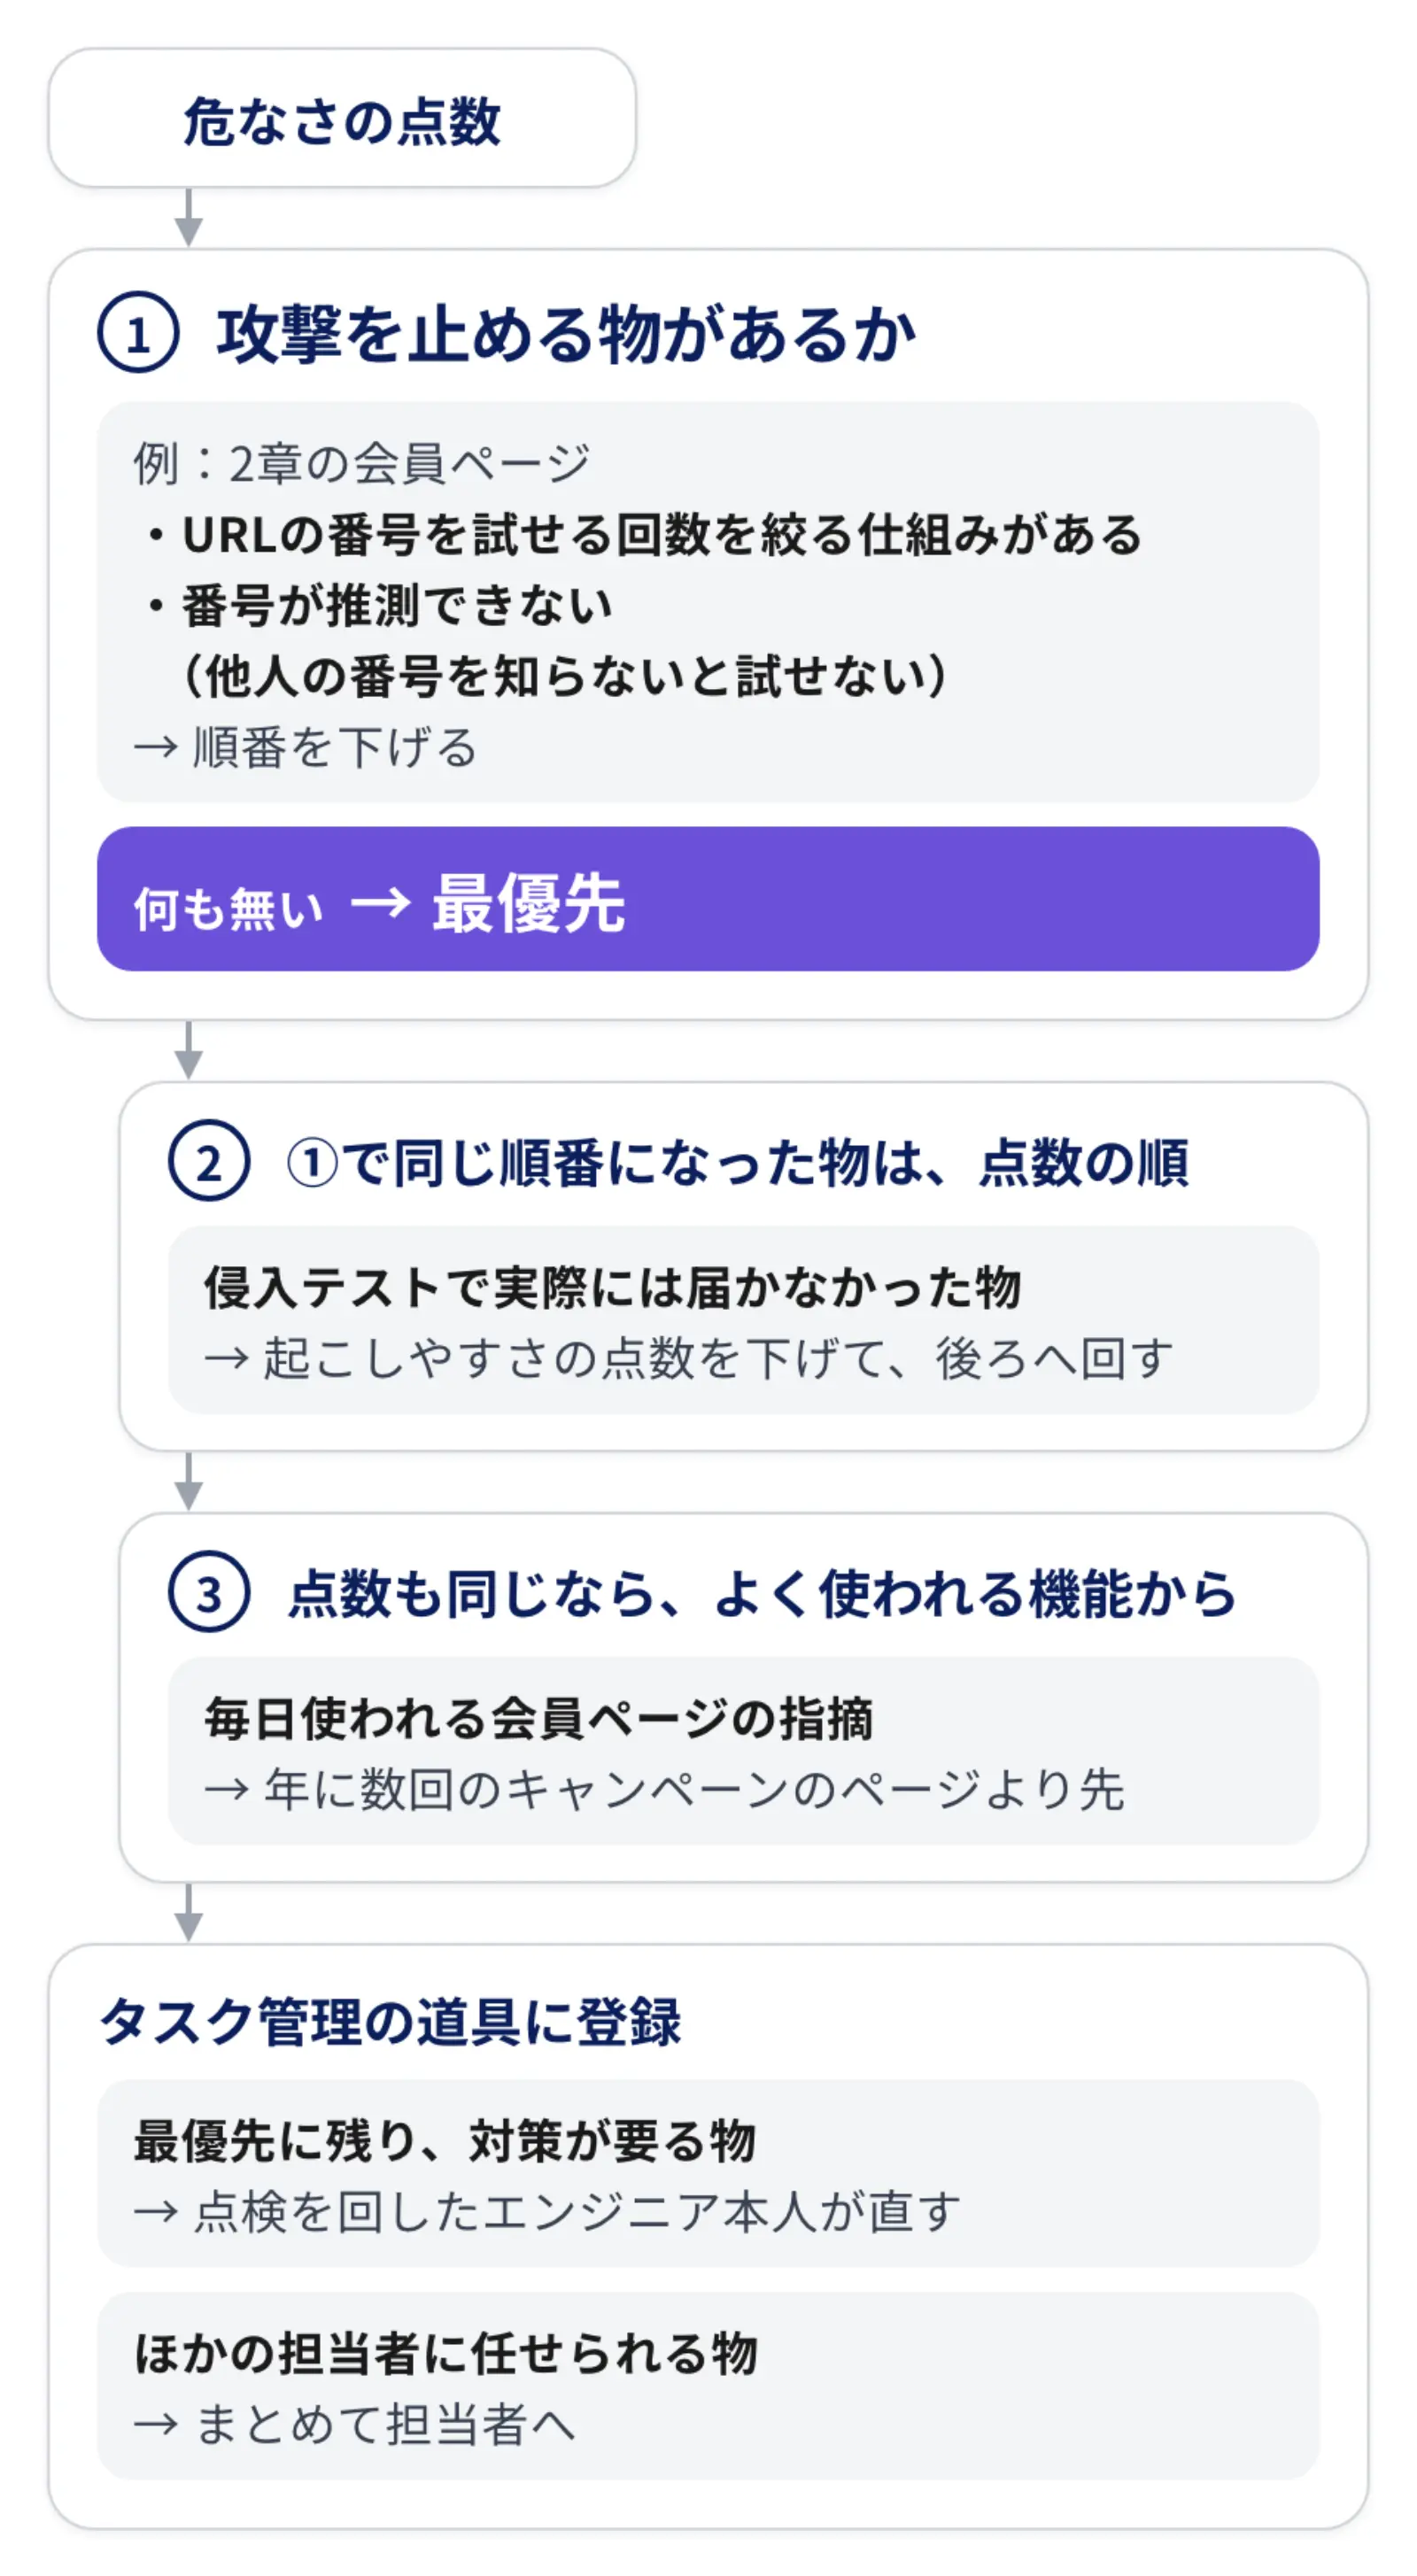
点数だけで並べると、理屈の上では危ないが実際には止まる物が上に来ます。順番は、その攻撃を実際に止める物があるかで決めると、関係者が納得しやすくなります。
理屈の上で危ない物と、本当に危ない物はどう見分けるのか
当社でも、最初の優先リストは特定の検査からの指摘に偏りました。「他人の番号を総当たりで当てれば見える」という類の指摘が、上位に並びがちだったのです。
そこで、指摘ごとに「その攻撃の前に、実際には何が立ちはだかるか」を問い、3つに分けました。2章の会員ページの例で、番号の付け方ごとに見ると次のようになります。
番号の付け方 | 攻撃を止める物 | 順番 |
|---|---|---|
桁の多い数字で、当てるには何万回も試す必要がある | 試行回数を絞る仕組み。まだ無ければ、入れる作業を先に回す | 仕組みが入ったら下げる |
推測できない長い文字列で、他人の番号を知らないと試せない | 他人の番号を手に入れること。漏れる経路が別に無いかを確かめる | 中位で様子を見る |
1、2、3と連番で1つずらせば当たる。または他人の番号が別の画面に出ている | 何も無い | 最優先 |
同じ指摘でも、止める物があるかで順番が変わります。この分け方で、当社では本当に無防備な物だけを最優先に絞れました。最優先の数が小さくなったことで、どれから手を付けるかを決めやすくなりました。
実際に試せたかどうかで、順番は変わるのか
変わります。プログラムを読んで危なそうに見えても、侵入テストで実際には届かなかった物は、起こしやすさの点数を下げます。実際に試して他人の情報まで届いた物は、点数を据え置きます。机の上の心配と、試して確かめた物を分けて扱うということです。
もう1つの物差しは、どれだけ使われているかです。点数と止める物が同じ並びなら、よく使われる機能から直せるよう、機能のまとまりごとに束ねました。毎日使われる会員ページの指摘は、年に数回しか開かないキャンペーンのページの指摘より先に回ります。並べた理由が、直す人にも読み取れます。
決めた順番を、どう直す人に渡すのか
要対応の物は、すべてタスク管理の道具に登録しました。優先度と点数、どれだけ使われているかを項目として持たせ、並べ替えれば順番の理由が見える形にしています。
並べ終えたら、最優先に残り、追加の対策が要ると決めた物を、急いで直す物とします。急いで直す物は点検した担当者が自分で直し、ほかの担当者に任せられる物は、まとめて担当者に渡しました。
試行回数を絞る仕組みを入れる作業も、忘れずにタスクにします。この仕組みを前提に順番を下げた指摘があるので、作業が抜けると前提が宙に浮くためです。
AIの脆弱性診断はどこまでできるか|道具とAIと人の分担
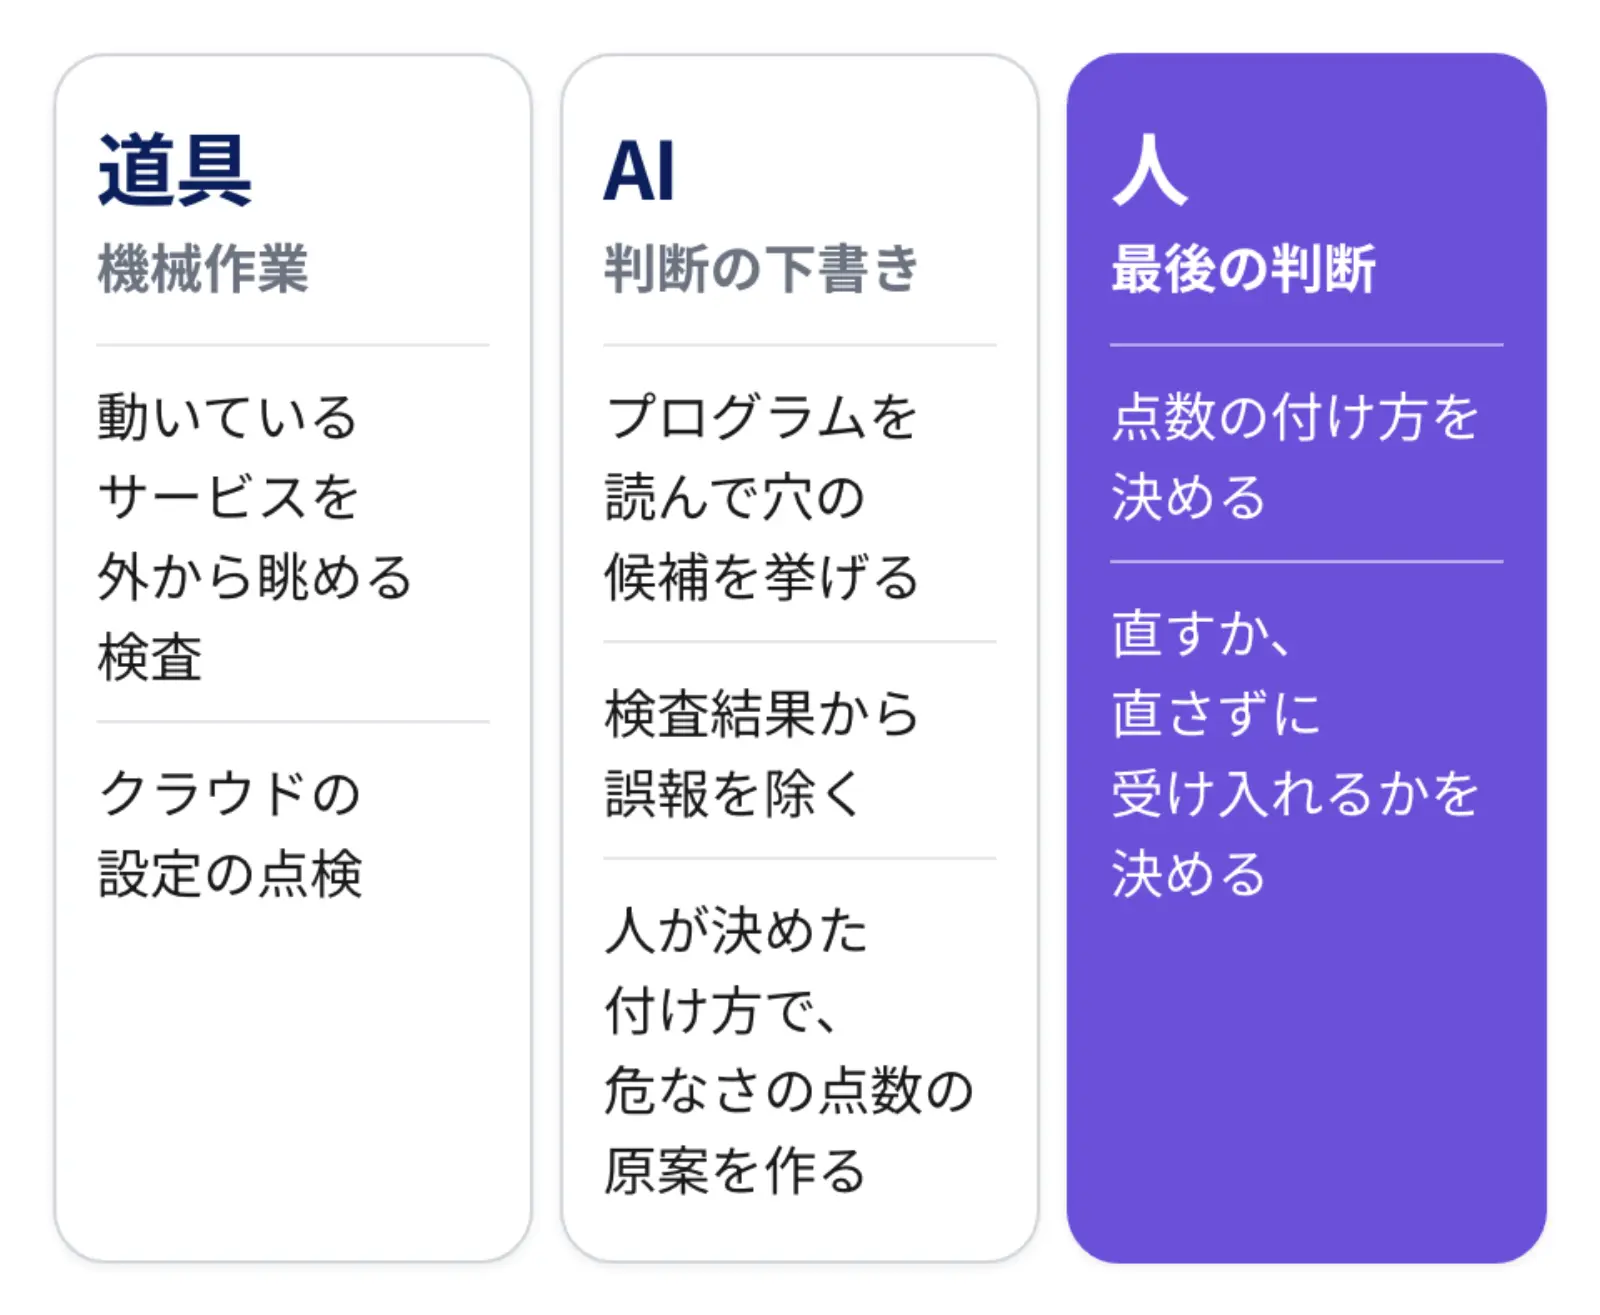
ここまでの手順を、担い手で分け直します。機械で回せる作業は道具に、判断の下書きはAIに、最後の判断は人に任せると、点検を繰り返し回せます。
AIに任せられるのはどこまでか
スマートエイトでは、点検の仕事を3つの担い手に分けました。
担い手 | 任せること |
|---|---|
道具 | 設定・依存ライブラリ・パスワードや鍵の混入を調べる検査、動いているサービスを外から眺める検査、クラウドの設定の点検 |
AI | プログラムを読んで穴の候補を挙げる、検査結果から誤報を除く、危なさの点数の原案を作る、試す観点を考える |
人 | 点数の付け方を決める、直すか、直さずに受け入れるかを決める、直す担当を割り当てる |
機械で回せる作業は道具に任せ、AIには「この指摘は誤報か」「この権限の確かめ方で足りているか」を判断させます。そうすると、人の時間をいちばん難しい判断に使えます。
AIに任せきりにしてはいけないのはなぜか
AIだけで結論を決める使い方には向きません。Claude Securityも、直し方の案を自動では当てない作りになっています。同じコードを2回調べても、出てくる指摘が変わることがあります。
セキュリティの現場も同じ見方をしています。Cobaltが450人に聞いた調査では、侵入テストを完全に自動の道具に任せる考えに前向きな人が1年で29%から9%に減りました。78%が、自動の検査で重大な見落としが出た経験があると答えています。AIは判断の下書きまでを任せ、最後は人が確かめる前提で使います。
外注の診断と、社内でAIを使って回す点検は何が違うのか
診断会社の公開料金では、Webアプリ1つを道具で調べる簡易な診断が24万円です。
人の手で細かく調べる診断になると、相場は50万〜300万円まで広がります。
1回でこの金額だと、主要なサービスを年に1回、が限度になりがちです。機能を足すたびに頼めば、費用は頼んだ回数だけ増えます。診断の翌月に足した機能は、次の診断まで誰も調べないままになります。
社内で回す点検の強みは、同じ仕組みを何度でも回せる点にあります。スマートエイトも、自分たちで繰り返し回せる点検の仕組みを社内に持つことを目指しました。
社内で点検を回すようになっても、外の診断はなくさず、社内の点検が正しく回っているかを第三者の目で確かめる場として、回数を絞って使うのがおすすめです。社内で回す体制の作り方は、IPAの人材育成プログラムの修了生がまとめた脆弱性診断内製化ガイドが、外注との違いから体制、進め方まで扱っています。
社内で安全に回す決まり|自分で侵入テストをする前に
自分で試すなら、試してよい範囲と、壊してよい環境を先に決めます。AIに試験を任せる場合ほど、この線引きが歯止めになります。
自社のシステムなら、自由に試していいのか
試してよいのは、システムを管理する会社か、その会社の承諾を得た人だけです。不正アクセス禁止法は、管理者か、その承諾を得た人が行う場合を、禁止の対象から外しています。ここでいう管理者は担当者個人ではなく会社なので、点検の承諾は会社として出します。
取引先のシステムや、外部のサービスのうち自社に権限の無い部分は、点検の対象に入れません。入れるなら、その管理者の承諾が要ります。承諾なく試すと、3年以下の拘禁刑か100万円以下の罰金の対象になります。
クラウドの環境は、AWS・Google Cloud・Azureとも、自分の環境の中なら原則として事前の申請なしで試せます。AWSは、申請の要らないサービスの一覧に載っている物に限ります。AWSとAzureは、サービスを止めるほどの通信を浴びせる試験を禁じています。AIが自動で試すと通信が増えやすいので、回数を絞って回します。
本番を壊さないために、何を決めておけばいいのか
安全に回すため、スマートエイトでは次の4つを自主ルールにしました。
- 試すのは壊してよい検証の環境だけにし、本番では試しません
- メールなど外に送る機能を試すときは、宛先を自分のアドレスに限ります。送信の受け口は、自動で大量の入力を試す検査から外します
- 初めて行う試験は、事前に承認を取って記録に残します。記録に載った試験は、次からは確認なしで回します
- パスワードや鍵の値そのものは、タスクにも表にもプログラムにも書きません。書くのは、鍵の種類と置き場所だけです
3つ目の記録は、AIに試験を任せるときの歯止めになります。初めての試験だけ人が止めて確かめ、一度認めた試験は止めずに回せます。安全を保ったまま、回す速さも落ちません。
AIの点検が向かないのは、どんな時か
次の3つは、AIの点検を回す前に確かめます。当てはまる物があれば、その部分を整えてから回します。
- 点検する対象の一覧が無いなら、先に一覧を作ります。一覧が甘いと、点検も甘くなります
- 壊してよい検証の環境が無いなら、侵入テストは回しません。プログラムを読む点検と設定の点検から始めます
- AIの結果を確かめる人がいないなら、先に確かめる人を決めます。AIの判定は、人が確かめる前提の下書きにとどまります
さいごに
外注の診断を何度も頼まなくても、機械作業は道具、判断の下書きはAI、最後の判断は人と分ければ、点検は社内で繰り返し回せます。見つかった物は捨てる物を先に決めて点数を付け、その攻撃を止める物があるかで直す順番を決めます。
最初の一歩は、自社のサービスを1つ選び、外から届く入口の一覧を作ることです。一覧ができたら、AIにプログラムの穴を探させます。使うのは、Claude Codeにプラグインとして入れるClaude Securityで、調べる深さを最も深いhighにして1回回します。出た物を2章の決まりで仕分けて点数を付け、3章の3つに分ければ、最優先に残った物が先に直す物です。
スマートエイトでは、ご相談の中で、自社のサービスに合わせた点検と対策の方法をお伝えしています。下のボタンから、お気軽にご相談ください。
※生成AI研修資料/導入事例も無料ダウンロードいただけます。